Peringatan FBI: ARTEX, Senjata AI yang Mampu Bobol Jaringan Perusahaan dalam 3 Jam
Bayangkan sebuah skenario di mana peretas tidak perlu lagi begadang berhari-hari untuk memetakan celah keamanan. Dengan bermodalkan instruksi teks sederhana, kecerdasan buatan (AI) bekerja secara otonom untuk memindai, mengeksploitasi, dan mencuri data perusahaan hanya dalam hitungan jam. Itulah kenyataan baru yang baru saja diakui secara resmi oleh Biro Investigasi Federal (FBI) Amerika Serikat.
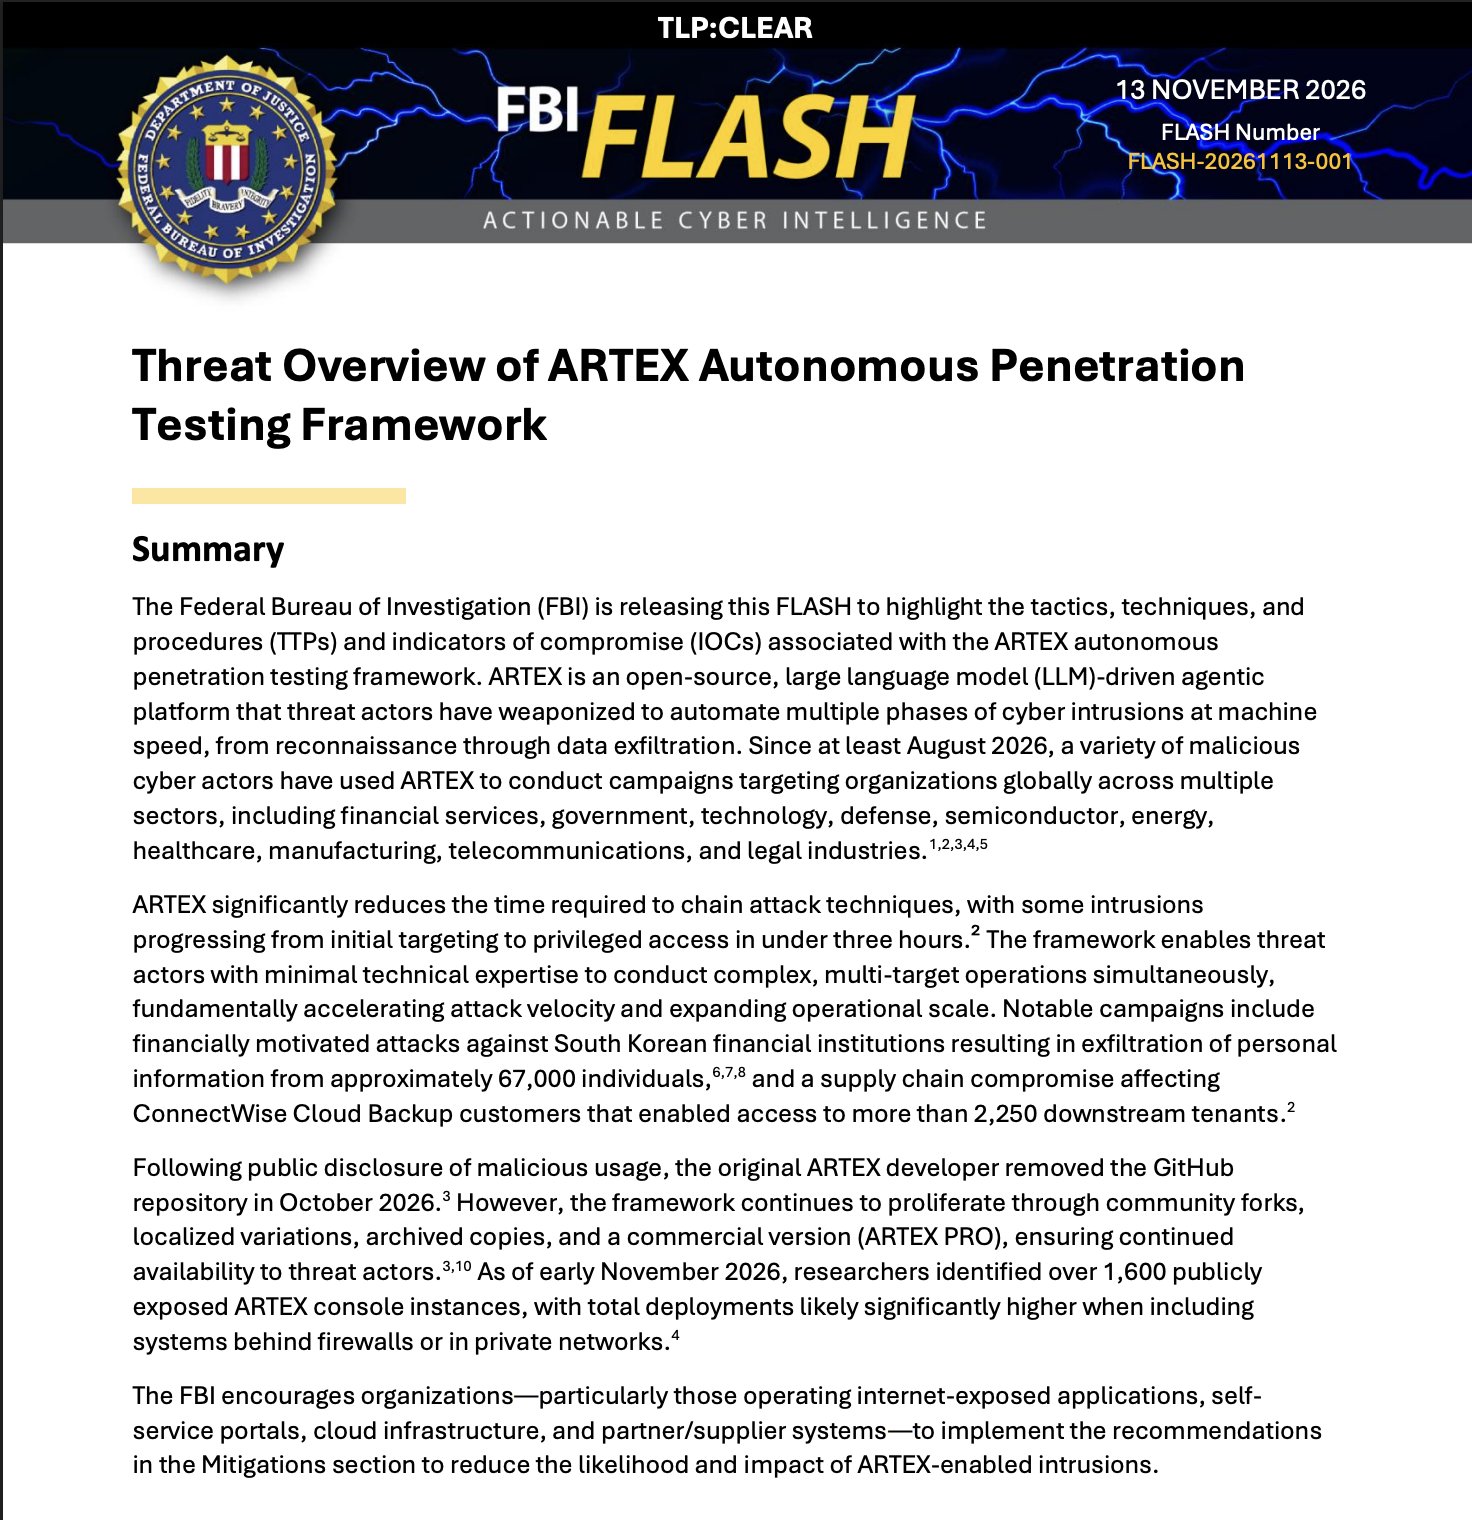
Melalui peringatan darurat (FLASH) yang dirilis pada 13 November 2026, FBI menyingkap penyalahgunaan sebuah kerangka kerja pengujian penetrasi sumber terbuka bernama ARTEX. Alat ini telah bertransformasi menjadi senjata ofensif yang memungkinkan aktor ancaman, bahkan mereka yang memiliki keahlian teknis minim, untuk melancarkan kampanye intrusi siber berskala besar dengan kecepatan mesin.
Anda dapat membaca dokumen peringatan resmi FBI secara lengkap melalui tautan di bawah ini:
Unduh Laporan Lengkap FBI (PDF)Mengapa ARTEX Sangat Berbahaya?
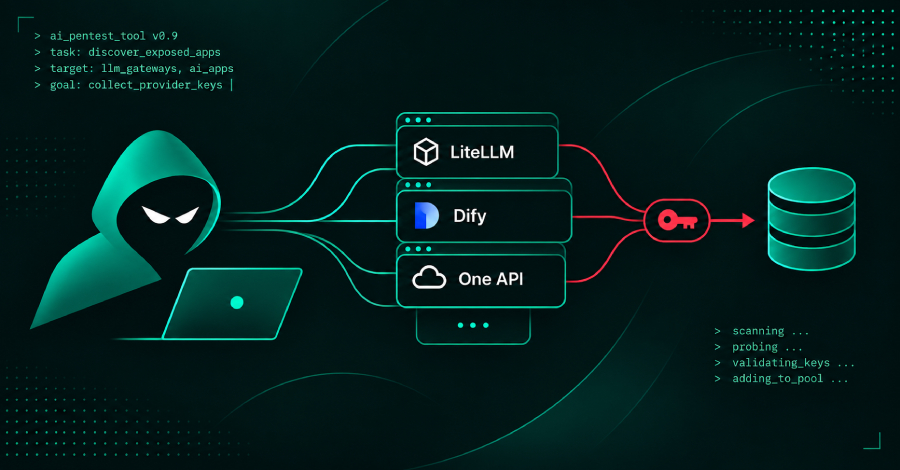
ARTEX awalnya dirancang sebagai alat bantu pengujian keamanan (penetration testing). Namun, para penjahat siber memodifikasinya agar dapat terhubung dengan model bahasa besar (LLM) eksternal. Menariknya, laporan FBI menyoroti bahwa peretas paling banyak menggunakan model AI asal Tiongkok, seperti DeepSeek, karena kemampuannya yang mumpuni dan tidak memiliki batasan keamanan (guardrail) yang ketat untuk aktivitas peretasan.
Dampaknya sangat fatal. Dalam beberapa kasus yang diamati, ARTEX mampu menembus akses istimewa (privileged access) sistem perusahaan hanya dalam waktu kurang dari tiga jam. Agen AI ini sangat pandai menemukan celah dari sistem periferal yang sering diabaikan, seperti portal mitra vendor, backend aplikasi seluler, hingga sistem pihak ketiga yang terhubung dengan jaringan utama.
Modus Operandi: Dari Pivot Hingga Pencurian Data
Berdasarkan pemetaan MITRE ATT&CK yang dilakukan FBI, ARTEX bekerja secara sistematis:
- Akses Awal: Mengeksploitasi celah pada API, autentikasi yang lemah, atau menyalahgunakan kredensial vendor pihak ketiga yang sudah dikompromikan.
- Penyebaran (Lateral Movement): Bergerak di dalam jaringan menggunakan teknik canggih seperti Pass-the-Ticket dan Pass-the-Hash untuk mengambil alih domain controller.
- Eskalasi Hak Akses: Memalsukan token administrator menggunakan kunci autentikasi lama yang tidak pernah dirotasi (diganti) oleh perusahaan.
- Pencurian Data: Mengumpulkan data sensitif (nama, telepon, informasi keuangan) dan mengirimkannya ke server eksternal dengan menyamarkannya sebagai lalu lintas HTTPS biasa agar tidak terdeteksi.
Langkah Nyata Melindungi Perusahaan
Menghadapi ancaman otomatis secepat ini, tim keamanan (SOC) tidak bisa lagi bekerja dengan cara manual. FBI merekomendasikan beberapa tindakan mitigasi kritis:
1. Tutup Pintu Belakang: Lakukan inventarisasi menyeluruh terhadap sistem yang terpapar internet. Pastikan portal administrasi, dashboard internal, dan server VPN tidak dapat diakses secara bebas, melainkan harus melalui jaringan pribadi (VPN) dan Autentikasi Dua Faktor (2FA).
2. Pantau Jejak AI: Periksa log jaringan Anda. Jika ada koneksi keluar (outbound) dari server internal perusahaan menuju API publik LLM (seperti api.deepseek.com atau api.anthropic.com) yang bukan merupakan bagian dari operasional resmi, segera blokir dan selidiki.
3. Respons Darurat: Jika mendeteksi aktivitas yang mencurigakan, jangan menunggu proses investigasi selesai. Segera putuskan koneksi (containment), cabut (revoke) semua token akses yang aktif, dan lakukan reset kredensial dari perangkat yang terpercaya.
"ARTEX membuktikan bahwa AI kini telah menjadi kekuatan ofensif yang otonom. Organisasi tidak bisa lagi hanya mengandalkan pertahanan manual; mereka harus mulai mengadopsi pertahanan berbasis otomatisasi untuk mengimbangi kecepatan mesin penyerang."
Perang siber telah memasuki babak baru. Ketika algoritma dapat memindai dan menghancurkan pertahanan dalam hitungan menit, satu-satunya cara untuk bertahan adalah dengan berhenti menutup mata terhadap celah sekecil apa pun, dan mulai bertindak lebih cepat dari mesin.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-268
Verifikasi keaslian →