Amazon Bongkar Kampanye Agen AI yang Buru Kunci API di Aplikasi Populer
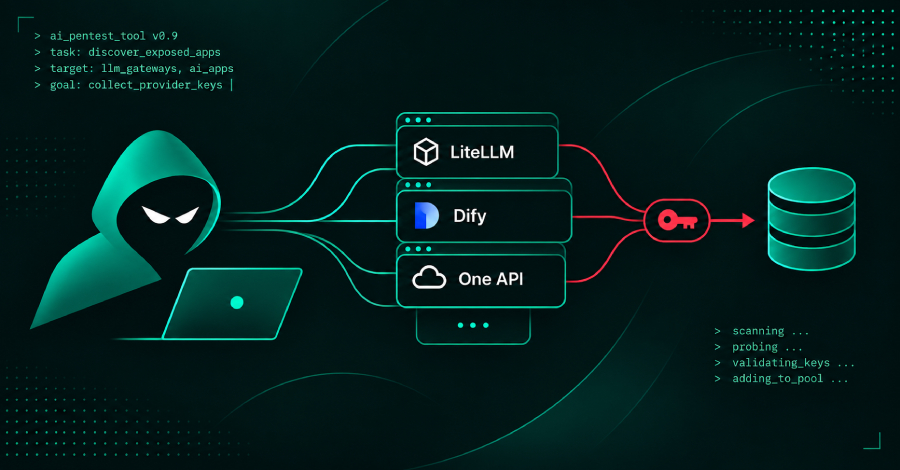
Tim intelijen ancaman Amazon baru-baru ini mengungkap sebuah kampanye siber yang menggunakan agen kecerdasan buatan (AI) untuk memburu celah keamanan pada aplikasi AI yang terekspos di internet. Target utamanya bukanlah data pengguna biasa, melainkan kunci API (API keys) milik penyedia layanan AI yang tersimpan di dalam aplikasi seperti LiteLLM, Dify, dan sejenisnya.
Temuan ini terungkap setelah Amazon menggunakan server umpan (decoy servers) yang tergabung dalam jaringan bernama MadPot. Server ini sengaja diposisikan seolah-olah sebagai layanan LLM populer untuk memancing para agen AI tersebut. Dari rekaman yang ditangkap, terlihat bagaimana agen-agen ini tidak hanya mencari kunci, tetapi juga menggunakan kunci yang berhasil dicuri untuk menjalankan model AI yang menjadi otak di balik pencarian mereka sendiri.
Amazon menyatakan bahwa mereka belum dapat memverifikasi hasil akhir dari aktivitas yang dilaporkan oleh agen-agen tersebut. Namun, mereka memiliki keyakinan moderat bahwa agen-agen ini dijalankan menggunakan ARTEX, sebuah alat uji penetrasi berbasis AI sumber terbuka yang sebelumnya juga sempat disorot oleh FBI.
Buku Panduan Serangan yang Terungkap
Rekaman dari server umpan tersebut tidak hanya menangkap aktivitas, tetapi juga sebuah "buku panduan" (playbook) yang berisi daftar titik masuk yang diketahui untuk setiap produk yang ditargetkan. Buku panduan ini mencakup berbagai kelemahan umum, seperti kredensial administrator bawaan (misalnya master key default LiteLLM), instalasi yang belum selesai sehingga bisa diambil alih oleh pihak luar, hingga celah keamanan yang sudah diketahui pada Langflow dan RAGFlow.
Menariknya, dalam kasus terpisah yang dilaporkan minggu ini, tim respons insiden Cloudflare juga melihat ARTEX berhasil mendapatkan akses ke token API yang telah dikompromikan. Token tersebut digunakan untuk keperluan CI/CD, tidak memiliki pembatasan IP, dan tidak ada pembatasan laju (rate limiting). Akibatnya, aktivitas yang terjadi setelahnya mencakup 400 permintaan dump database dalam waktu satu jam. Pihak Cloudflare belum bisa memastikan apakah permintaan tersebut berhasil mengembalikan data.
Cara Kerja Agen AI dan Skala Serangan
Dalam operasinya, seorang operator memberikan target dan tujuan kepada ARTEX. Agen perencana kemudian memecah tujuan tersebut menjadi tugas-tugas yang lebih kecil untuk dijalankan oleh agen pekerja. Untuk memutuskan langkah selanjutnya, agen-agen ini mengirimkan hasil kerja mereka ke model bahasa besar (LLM) eksternal.
Amazon menilai, dengan keyakinan moderat, bahwa operator di balik kampanye ini adalah kelompok terpisah yang terkait dengan Tiongkok. Indikasinya terlihat dari penggunaan perintah dalam bahasa Mandarin Sederhana dan pengaturan zona waktu Tiongkok.
Target yang disebutkan dalam catatan mencakup berbagai gateway dan proksi LLM seperti One API, New API, Veloera, Sub2API, dan LiteLLM. Selain itu, pembangun aplikasi AI seperti Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat, dan Ollama juga menjadi sasaran. Buku panduan tersebut bahkan mencakup endpoint pengaturan manajemen dan penyedia yang tidak memerlukan login, bypass autentikasi melalui header isCliRequest pada sistem keluarga One API, hingga server-side request forgery (SSRF) melalui fitur pengambilan URL untuk mencapai layanan metadata cloud.
Dari Pencarian Kunci Hingga Deepfake
Untuk menemukan kunci yang bocor, agen-agen ini memanfaatkan berbagai sumber daya. Mereka menggunakan layanan pemindaian internet, log transparansi sertifikat, serta mencari di repositori GitHub, arsip acara, paket npm dan PyPI, lapisan image container, notebook, ruang hosting model, situs paste, hingga saluran Telegram. Catatan tersebut mencakup ratusan target di seluruh platform aplikasi AI dan sistem lainnya.
Rekaman dari server umpan juga mengungkap kampanye kedua di mana agen mencoba melewati pemeriksaan identitas di dua bursa mata uang kripto menggunakan deepfake. Salah satu vendor verifikasi menolak video deepfake langsung pada setiap percobaan yang dilakukan agen. Tim Amazon tidak menyebutkan apakah foto dokumen identitas palsu yang juga dibuat oleh agen berhasil melewati pemeriksaan dokumen.
Selama delapan minggu terakhir, tim respons insiden Cloudflare dilibatkan dalam beberapa investigasi yang melibatkan ARTEX dan alat-alat yang dibangun darinya. Dalam lebih dari satu insiden, penyerang mendapatkan akses ke lingkungan pelanggan di penyedia cloud utama dan langsung bergerak ke akun Cloudflare pelanggan. Akar masalah yang sama adalah token CI/CD statis yang tidak pernah kedaluwarsa, memberikan akses luas ke seluruh pengaturan cloud pelanggan.
Dalam kasus ARTEX, token yang dikompromikan adalah token API tingkat akun. Skrip Worker baru dengan nama seperti artex-*, artex-pgrecon-*, artex-pgw-*, dan artex-do-* muncul di akun tersebut, masing-masing sesuai dengan tugas yang berbeda. Aktivitas berjalan lebih dari 69 permintaan per menit di beberapa bagian akun, termasuk upaya untuk membangun persistensi dan memvalidasi token sesi untuk aplikasi pihak ketiga lainnya.
Status Kerentanan dan Langkah Mitigasi
Berikut adalah status kerentanan yang disebutkan dalam buku panduan, berdasarkan laporan The Hacker News:
Amazon menekankan bahwa tidak ada teknik dalam kampanye ini yang benar-benar baru. Yang diubah oleh agen AI adalah kecepatan dan persistensi penyerang. Agen-agen ini berhasil di tempat-tempat di mana keamanan dasar masih kurang, termasuk kredensial default atau hard-coded, kunci yang tertinggal di kode dan file publik, antarmuka dan endpoint inferensi tanpa autentikasi, serta perangkat lunak yang tidak ditambal.
Untuk pertahanan, tim Amazon merekomendasikan agar aplikasi AI, gateway model, dan endpoint inferensi diperlakukan seperti sistem produksi lainnya. Asumsikan bahwa rahasia yang terekspos akan cepat ditemukan, dan pantau penyalahgunaan melalui pengeluaran tak terduga atau penggunaan yang tidak biasa. Segera ganti kredensial administrator default, cari rahasia yang tertanam di file konfigurasi, variabel lingkungan, dan pipeline CI/CD, serta berikan tanggal kedaluwarsa pada token API Cloudflare dan batasi alamat IP klien yang dapat menggunakannya.
"Tidak ada teknik dalam kampanye ini yang benar-benar baru. Yang diubah oleh agen AI adalah kecepatan dan persistensi penyerang. Mereka berhasil di tempat-tempat di mana keamanan dasar masih kurang. Perlakukan aplikasi AI seperti sistem produksi lainnya dan asumsikan rahasia yang terekspos akan cepat ditemukan."
Perkembangan ini menjadi pengingat keras bahwa adopsi AI yang masif harus diimbangi dengan tata kelola keamanan yang setara. Agen AI yang digunakan untuk menyerang bergerak lebih cepat dan lebih gigih daripada manusia. Pertahanan konvensional yang lambat dan reaktif tidak akan mampu mengimbanginya. Organisasi perlu mulai mengotomatisasi pertahanan mereka dan memastikan tidak ada kredensial atau rahasia yang tertinggal di tempat-tempat yang bisa diakses publik.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-277
Verifikasi keaslian →