Rangkuman Berita Siber Terbaru: Dari 1,6 Juta Serangan di Indonesia hingga Zero-Day Windows 11
Dunia keamanan siber kembali diwarnai oleh berbagai peristiwa penting sepanjang pekan ini. Mulai dari gelombang serangan siber yang melanda Indonesia dengan intensitas yang mengkhawatirkan, akses tidak sah ke superkomputer tercepat di Jepang, hingga kemunculan kerentanan zero-day baru di sistem operasi Windows 11. Berikut adalah rangkuman berita terbaru yang telah kami himpun dari berbagai sumber.
Indonesia Darurat Serangan Siber: 1,6 Juta Serangan dalam 24 Jam
Indonesia menjadi sorotan utama pekan ini setelah FortiGuard Labs mendeteksi 1,6 juta aktivitas serangan siber yang mengincar sistem keamanan nasional dalam kurun waktu 24 jam pada 8-9 November 2026. Anggota Komisi I DPR RI, Amelia Anggraini, mendesak Badan Siber dan Sandi Negara (BSSN), Otoritas Jasa Keuangan (OJK), dan Bank Indonesia untuk meningkatkan pemantauan ancaman secara real-time.
Sektor perbankan, keuangan, dan asuransi menjadi sasaran terbanyak dengan sekitar 761.000 aktivitas serangan. Sektor teknologi menyusul dengan 386.000 aktivitas, sedangkan sektor pemerintahan mencatat 121.000 aktivitas. DPR menekankan bahwa angka tersebut merupakan aktivitas yang terdeteksi dan diblokir, bukan berarti seluruhnya berhasil membobol sistem, namun tetap menjadi peringatan serius akan masifnya ancaman siber di Tanah Air.
Di tengah gelombang serangan ini, Female Daily Network, salah satu platform media kecantikan terkemuka di Indonesia, dilaporkan menjadi korban serangan ransomware. Kelompok ransomware yang mengidentifikasi diri sebagai n0n mengklaim bertanggung jawab atas insiden yang terdeteksi pada 12 November 2026 tersebut. Perusahaan keamanan SOCRadar mencatat insiden ini dengan tingkat keyakinan 100 persen, meskipun dampak pastinya masih dalam penyelidikan.
Superkomputer Tercepat Jepang, Fugaku, Diretas
Jepang diguncang oleh insiden keamanan yang menimpa superkomputer kebanggaan mereka, Fugaku. Lembaga penelitian RIKEN pada 16 November 2026 mengakui bahwa superkomputer tercepat di Jepang tersebut telah mengalami akses tidak sah dari pihak luar pada 12 November 2026. Fugaku diketahui digunakan oleh berbagai universitas dan perusahaan untuk penelitian dan pengembangan produk, sehingga kekhawatiran akan kebocoran rahasia dagang dan informasi penelitian sangat tinggi.
RIKEN menyatakan telah melaporkan insiden ini kepada Kementerian Pendidikan, Budaya, Olahraga, Ilmu Pengetahuan dan Teknologi Jepang dan sedang menyelidiki apakah ada informasi yang bocor. Insiden ini terjadi di tengah gelombang serangan siber yang meningkat terhadap organisasi Jepang, yang mendorong Perdana Menteri Sanae Takaichi mengumumkan alokasi dana darurat pertahanan siber sebesar sekitar 62 juta dolar AS.
Kerentanan Kritis: NoisyTCP di Linux dan SignDrop di Windows 11
Dua kerentanan kritis ditemukan pada sistem operasi yang mendominasi pasar. Pada Linux, sebuah kerentanan berusia 11 tahun bernama NoisyTCP (CVE-2026-99288) ditemukan oleh peneliti Hyunwoo Kim. Kerentanan ini memengaruhi hampir semua distribusi Linux dan memungkinkan penyerang jarak jauh tanpa autentikasi untuk membuat sistem crash (kernel panic) yang menjalankan server Nginx, Apache, atau SSH dalam konfigurasi default. Perbaikan telah digabungkan ke kernel utama, dan administrator yang belum dapat menambal disarankan untuk menonaktifkan SYN cookies dan menyerialkan lalu lintas ke antrean RX tunggal untuk menutup celah balapan.
Di sisi lain, Windows 11 dihebohkan oleh kemunculan zero-day bernama SignDrop yang memungkinkan pengguna biasa meningkatkan hak aksesnya hingga level SYSTEM. Peneliti Abdelhamid Naceri telah mempublikasikan kode proof-of-concept (PoC) di GitHub pada 10 November 2026, dan Microsoft mengonfirmasi sedang menyelidiki masalah ini. Kerentanan ini melibatkan Windows Common Log File System (CLFS) dan diperkirakan memengaruhi sekitar 80 persen instalasi Windows di dunia, meskipun Microsoft menyatakan Defender mampu mendeteksi dan memblokir upaya eksploitasi.
Barracuda dan Serangan Siber Berbasis AI di Polandia
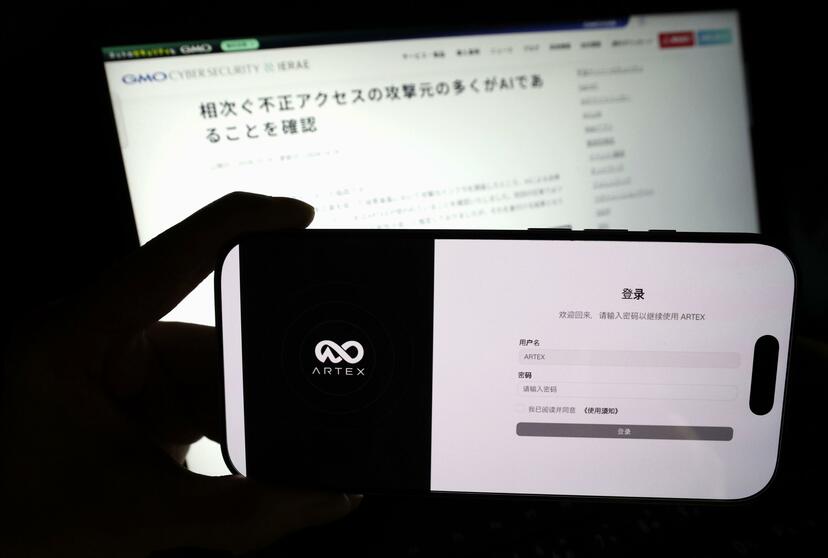
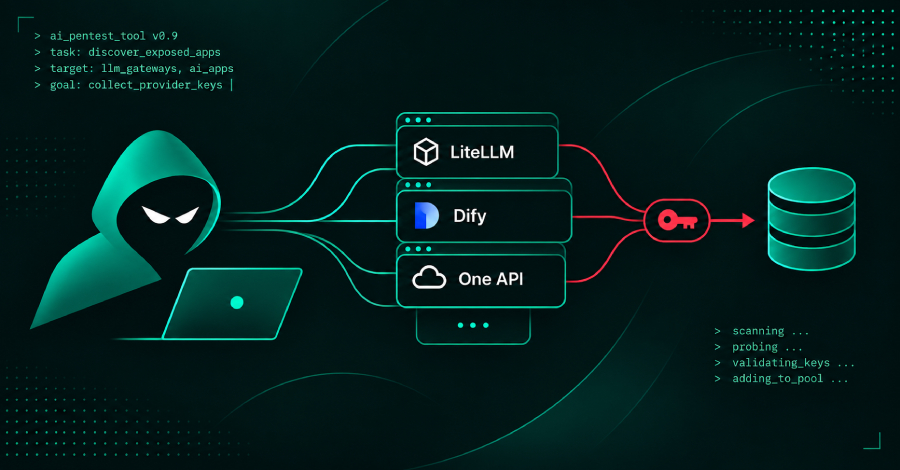
Perusahaan keamanan siber Barracuda mengalami pelanggaran pada awal November 2026 yang berlangsung hampir dua hari. Titik masuknya adalah kunci akses cloud yang diberikan kepada penyedia layanan AI pihak ketiga dan lupa dicabut setelah kerja sama berakhir. Penyerang menggunakan kunci tersebut untuk mengakses lingkungan cloud dan menerapkan kerangka kerja pengujian penetrasi AI bernama ARTEX untuk meningkatkan aksesnya di seluruh jaringan internal.
Sementara itu, di Polandia, platform pembayaran online terbesar, Autopay, menjadi korban dari apa yang disebut sebagai serangan siber "tipe baru" yang sangat didukung oleh kecerdasan buatan (AI). Perusahaan mengonfirmasi bahwa serangan tersebut menggunakan AI secara masif, menandai eskalasi penggunaan teknologi canggih dalam operasi siber ofensif.
Singapura dan Tantangan Rantai Pasokan
Otoritas Keamanan Siber Singapura (CSA) melaporkan peningkatan mendadak insiden siber sejak September 2026. Rata-rata insiden bulanan yang dilaporkan meningkat tiga kali lipat dibandingkan periode Januari hingga Agustus. CSA menyatakan bahwa peningkatan ini bukan merupakan kampanye terencana yang menyasar Singapura secara spesifik, melainkan cerminan tren global serangan oportunistik yang memanfaatkan kelemahan keamanan.
Beberapa insiden juga melibatkan penyedia pihak ketiga yang sistemnya telah dibobol, menekankan pentingnya manajemen risiko rantai pasokan. CSA juga menyoroti bahwa peningkatan penggunaan AI oleh pelaku ancaman dapat mempercepat proses identifikasi dan eksploitasi kerentanan, mempersingkat waktu yang dimiliki organisasi untuk melindungi sistem mereka.
"Pekan ini menunjukkan bahwa lanskap ancaman siber terus berevolusi dengan kecepatan yang mengkhawatirkan. Dari serangan berbasis AI hingga eksploitasi kerentanan lama yang baru terungkap, organisasi dan individu dituntut untuk tidak hanya bereaksi, tetapi juga proaktif dalam memperkuat pertahanan dan meningkatkan literasi digital."
Tetap waspada, perbarui perangkat lunak Anda secara rutin, dan selalu verifikasi informasi sebelum bertindak. Keamanan siber adalah tanggung jawab bersama.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-279
Verifikasi keaslian →