Pasar Gelap Era Baru: Saat AI Mengubah Komputer Terinfeksi Menjadi Profil yang Siap Dibeli
Bayangkan sebuah pasar digital di mana Anda bisa mengetik kalimat sederhana seperti "carikan saya komputer staf klinik kesehatan yang punya akses ke sistem medis", lalu dalam hitungan detik, Anda bisa membelinya seharga sepuluh dolar. Itulah kenyataan mengerikan yang baru saja dibongkar oleh tim intelijen siber Hudson Rock.
Selama bertahun-tahun, pasar gelap (dark web) memang sudah menjual data curian. Namun, sebuah layanan baru di forum kejahatan siber telah menambahkan lapisan inovasi yang sangat berbahaya: pemanfaatan kecerdasan buatan (AI) untuk memberikan deskripsi mendalam pada setiap log pencuri informasi (infostealer).
Alih-alih menjual tumpukan file mentah yang membingungkan, para peretas kini menawarkan katalog di mana setiap mesin yang diretas telah dianalisis dan diberi profil lengkap. Mulai dari profesi pemiliknya, tempat kerja, aplikasi yang digunakan, hingga potensi kekayaan data di dalamnya. Ini adalah bentuk baru dari perdagangan manusia dan data yang jauh lebih terorganisir.
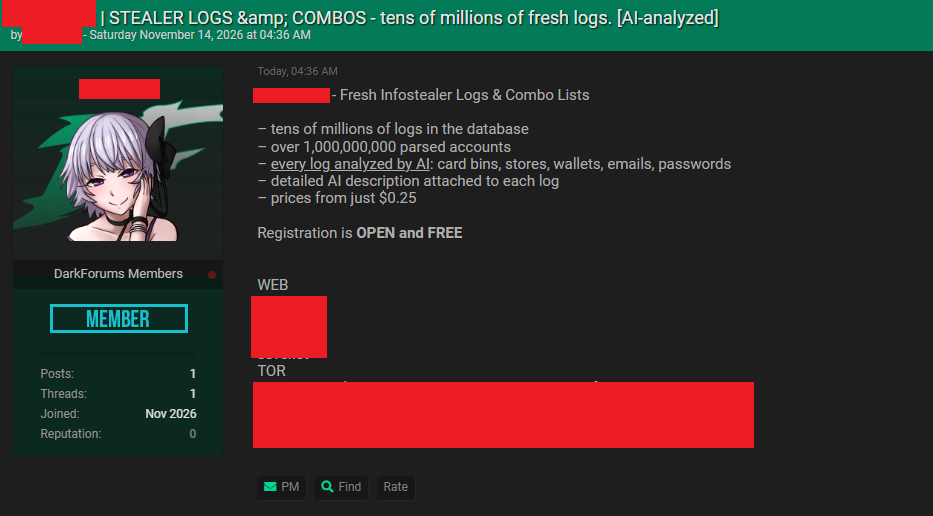
Tangkapan layar iklan di forum dark web yang mempromosikan penjualan log infostealer dengan analisis AI. Terlihat klaim penjualan data secara masif dengan harga mulai dari 0,25 dolar AS.
Investigasi Hudson Rock: Menembus Lapisan AI
Laporan ini bukan sekadar isapan jempol belaka. Hudson Rock, perusahaan intelijen ancaman siber global, melakukan verifikasi mendalam terhadap iklan tersebut. Mereka tidak hanya membaca klaim penjual, tetapi membeli sampel data dan mencocokkannya dengan database internal mereka, Cavalier.
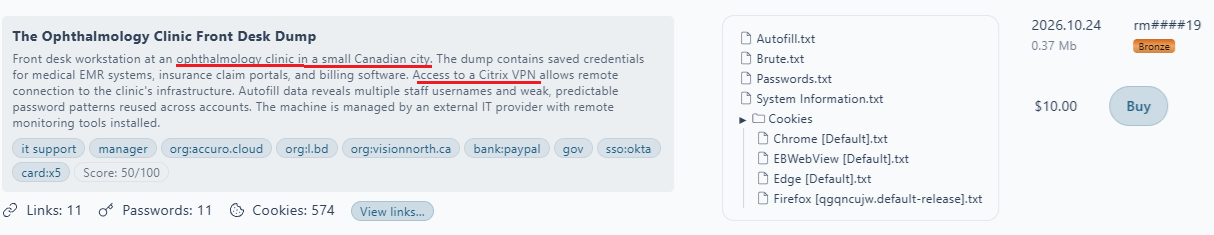
Hasilnya mengejutkan. Data yang dijual di pasar berbasis AI tersebut terbukti valid dan cocok dengan rekaman infeksi asli. Sebagai contoh, sebuah iklan yang menawarkan data "Meja Depan Klinik Oftalmologi" seharga 10 dolar AS terbukti merupakan workstation klinik sungguhan di Kanada. Bukti ini diperkuat dengan ditemukannya profil peramban (browser), kredensial akses jarak jauh, dan nama pengguna yang terkait dengan aktivitas penagihan.
Untuk memastikan konteks dari data yang dicuri, Hudson Rock bahkan menggunakan agen AI mereka sendiri yang bernama Enki. Agen ini mampu menyimpulkan peran dari mesin yang terinfeksi hanya dari artefak file yang tersisa. Kemampuan AI dalam mengategorikan data curian inilah yang menjadi katalisator utama di balik efisiensi pasar gelap ini.
Profil Korban: Dari Klinik Hingga Kontraktor Pertahanan
Yang membuat pasar ini sangat berbahaya adalah kemampuannya menyatukan data profesional dan pribadi ke dalam satu profil utuh. Pembeli bisa menyaring korban berdasarkan negara, sistem operasi, hingga jenis pekerjaannya.
- Kontraktor Pertahanan: Terdapat iklan seharga 9 dolar AS yang mendeskripsikan komputer milik kontraktor industri pertahanan yang juga merangkap sebagai mahasiswa. Data yang diseret mencakup akses perusahaan, aktivitas perbankan, hingga akun game.
- Pegawai Pemerintah: Sebuah komputer rumah tangga di Washington DC dideskripsikan sebagai milik pegawai pemerintah. Iklan tersebut mengklaim akses ke portal pemerintah, sistem sekolah, dan perbankan pribadi.
- Peneliti AI: Sebuah log seharga 10 dolar AS menjual data dari seorang peneliti AI di New Delhi. Penjual secara mengejutkan mengklaim data tersebut berisi token akses API yang masih valid dari layanan AI ternama.
Perlu dicatat, ini adalah klaim dari si penjual. Namun, kemampuan AI dalam memberikan skor kelayakan (bahkan ada yang memberi skor 100/100) membuat pembeli merasa lebih yakin untuk bertransaksi. Pasar ini juga memisahkan antara penjualan log satu komputer penuh dengan penjualan akun spesifik (seperti akun Uber atau portal pemerintah AS) yang dibanderol dengan harga berbeda.
Strategi Pertahanan: Apa yang Harus Dilakukan?
Bagi para profesional keamanan siber (SOC) dan pengambil keputusan bisnis, laporan ini adalah alarm keras. Kehadiran AI di pasar gelap telah memangkas waktu dan tenaga yang dibutuhkan peretas untuk mencari target yang spesifik. Pertahanan Anda harus berevolusi.
Langkah pertama adalah dengan memetakan cakupan ancaman. Jika ada infeksi malware infostealer di lingkungan Anda, jangan hanya mengganti kata sandi. Identifikasi peran mesin yang terinfeksi dan aplikasi apa saja yang terpapar.
Langkah kedua, lakukan pencabutan sesi (revoke sessions) dan token akses. Banyak pengguna berasumsi bahwa jika mereka sudah mengganti kata sandi dan menggunakan Autentikasi Dua Faktor (2FA), akun mereka aman. Padahal, peretas dapat menggunakan token akses yang dicuri (session cookies) untuk masuk tanpa perlu kata sandi.
Langkah ketiga, bersihkan endpoint yang terinfeksi. Lakukan reset perangkat atau instalasi ulang sistem operasi dari perangkat tepercaya. Pastikan juga untuk memantau aktivitas mencurigakan seperti login dari lokasi asing atau perubahan konfigurasi akun setelah pembersihan.
"Pasar gelap kini telah bertransformasi menjadi katalog digital yang rapi berkat bantuan AI. Mereka yang lengah dan mengabaikan kebersihan data di perangkat karyawannya akan menjadi barang dagangan termurah di etalase para peretas."
Keamanan siber bukan lagi soal membangun tembok api (firewall) yang tinggi, tetapi tentang seberapa cepat Anda bisa mendeteksi dan merespons jejak infeksi sebelum data Anda diubah menjadi profil komoditas oleh mesin.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-267
Verifikasi keaslian →