Ngeri! Data Lokasi HP Warga Jepang Dijual Bebas, Pangkalan Militer AS Ikut Terbaca
Kita sering kali merasa aman karena menganggap ponsel pintar kita hanya melacak lokasi saat kita membuka aplikasi peta atau memesan taksi. Kenyataannya, data lokasi kita diam-diam direkam setiap saat, dikemas menjadi komoditas, dan dijual ke pasar gelap internasional. Sebuah investigasi visual terbaru dari media Jepang, Nikkei, baru saja membongkar skandal mengerikan ini, dan hasilnya sangat mencengangkan.
Bayangkan data lokasi dari lebih dari 40 juta perangkat ponsel di Jepang bocor dan diperjualbelikan secara bebas di luar negeri. Data ini bukan sekadar titik-titik acak di atas peta; ia merekam pergerakan detail, mulai dari pegawai kantor pemerintahan, personel militer, hingga petinggi negara. Ini adalah mimpi buruk bagi privasi dan keamanan nasional.
Fakta Mengerikan di Balik 423 Miliar Baris Data
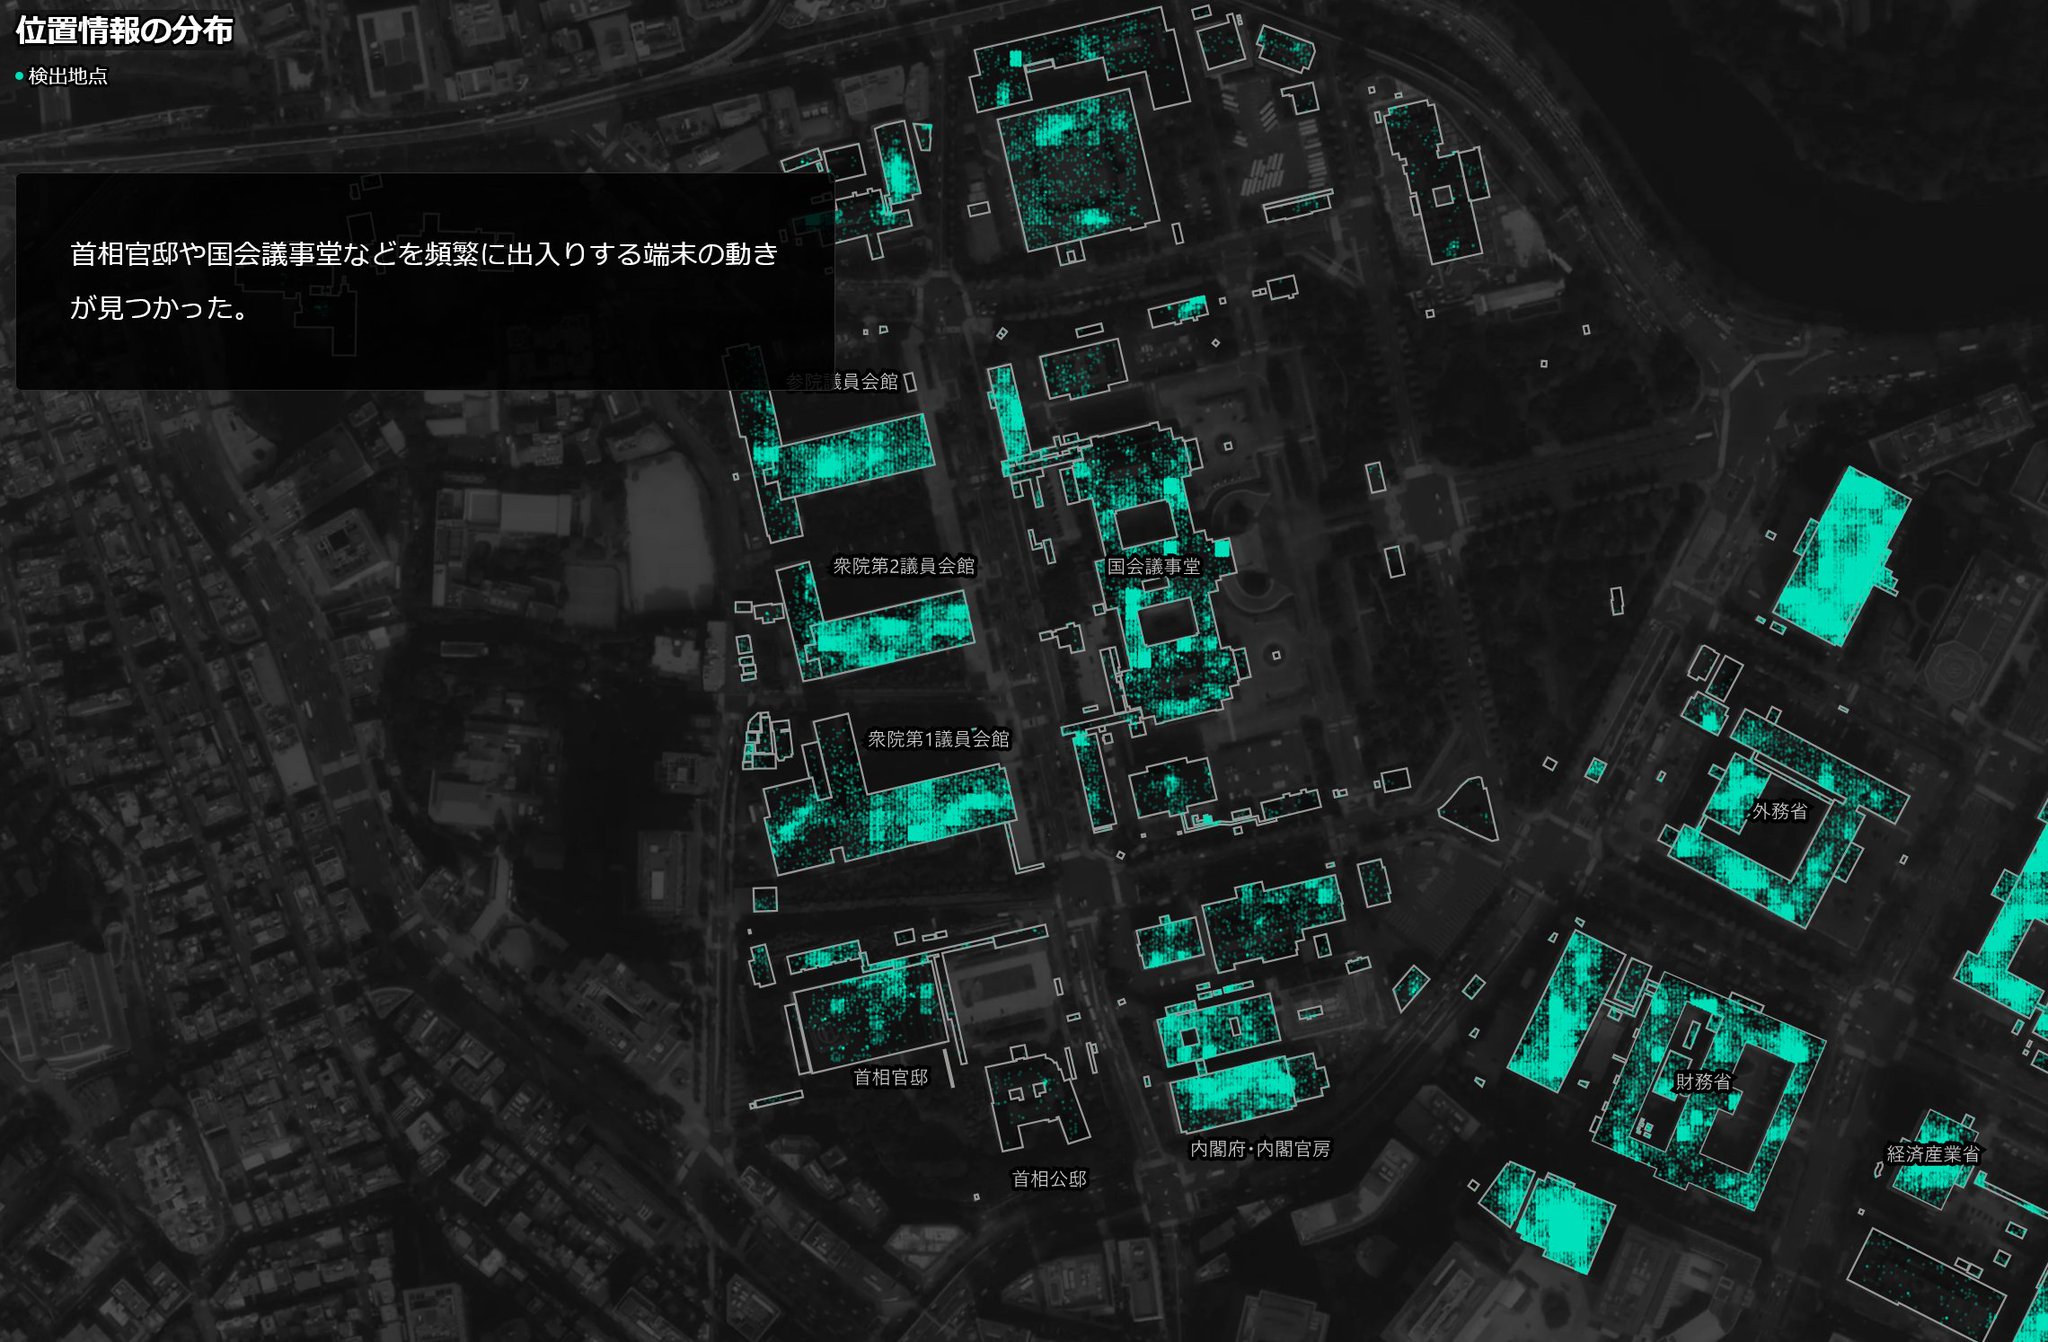
Tim investigasi Nikkei berhasil mendapatkan sampel data dari salah satu dari 18 broker data (perantara jual-beli data) internasional. Dalam kurun waktu satu bulan saja, sampel data tersebut berisi 42,3 miliar baris informasi yang mencakup koordinat garis lintang, bujur, dan stempel waktu.
Saat data ini dianalisis, pola pergerakan yang sangat sensitif mulai terkuak. Terdapat rekaman kunjungan ke gedung Kantor Perdana Menteri, Kementerian Pertahanan, Gedung Parlemen, hingga Istana Kaisar. Yang lebih mengejutkan, data tersebut juga mengungkap pergerakan perwira tinggi militer dan aktivitas di lebih dari 300 fasilitas pertahanan dan pangkalan militer, termasuk pangkalan militer Amerika Serikat seperti Futenma dan Kadena di Okinawa.
Para analis keamanan menyebut bahwa dengan menyatukan titik-titik (dot-to-dot) dari data ini, siapa pun yang memegangnya bisa mengetahui pola kerja harian, rute pulang-pergi, dan bahkan aktivitas di waktu luang dari petinggi militer atau pejabat negara. Ini bukan lagi soal iklan yang mengganggu, ini soal nyawa dan kedaulatan negara.
Bagaimana Data Ini Bisa Bocor?
Semua ini berawal dari kebiasaan sepele kita saat mengunduh aplikasi. Saat pertama kali membuka aplikasi (entah itu aplikasi cuaca, permainan, atau kencan), sering kali muncul pop-up yang menanyakan, "Izinkan aplikasi mengakses lokasi Anda?". Tanpa berpikir panjang, kita menekan tombol "Izinkan".
Data GPS berakurasi tinggi inilah yang kemudian dikumpulkan oleh pengembang aplikasi. Sesuai dengan syarat dan ketentuan yang jarang kita baca, data tersebut dikirim ke pihak ketiga, dikemas, dan dijual kepada broker data. Broker inilah yang kemudian menjualnya lagi ke siapa pun yang memiliki uang, dengan dalih untuk analisis lalu lintas atau target iklan, namun berujung pada risiko spionase.
Banyak yang berkilah bahwa data ini sudah dianonimkan (nama dan identitas dihapus, hanya menyisakan ID unik). Namun, para ahli menyanggahnya. Profesor Kazuhiro Minami dari Institute of Statistical Mathematics menjelaskan bahwa setiap orang memiliki pola pergerakan yang unik. Pola perjalanan dari rumah ke kantor setiap hari dapat dengan mudah digunakan untuk mengidentifikasi siapa pemilik ID tersebut. Anonimisasi yang sempurna dalam data lokasi adalah sebuah mitos.
Peringatan Keras dari Militer AS dan NATO
Ancaman ini bukan isapan jempol. Militer Amerika Serikat (US Central Command) secara resmi telah mengakui bahwa mereka menerima laporan intelijen mengenai pihak musuh yang menggunakan data lokasi komersial untuk melacak dan menargetkan personel militer mereka. Bahkan, NATO dan sejumlah media Eropa melaporkan hal serupa, di mana data lokasi digunakan untuk memetakan aktivitas di markas besar NATO dan rumah tinggal para pejabat tinggi.
Di era di mana perang dan konflik bersenjata semakin bergantung pada analisis data, memiliki akses ke pola pergerakan lawan melalui data lokasi ponsel adalah keunggulan taktis yang sangat besar. Ini memudahkan penyusunan strategi serangan atau operasi spionase.
Dilema Regulasi: Antara Privasi dan Kedaulatan
Menghadapi situasi ini, Pemerintah Jepang berada di posisi yang sulit. Mereka menyadari bahwa kebocoran data lokasi ini adalah ancaman nyata bagi keamanan nasional. Namun, aturan hukum yang ada saat ini dinilai masih tumpul. Kementerian Pertahanan Jepang sendiri mengaku kesulitan untuk melarang anggotanya menggunakan ponsel pribadi atau aplikasi sembarangan saat berada di luar jam dinas.
Meskipun pemerintah berencana memperketat undang-undang keamanan ekonomi pada tahun depan, data lokasi belum masuk dalam daftar perlindungan utama karena dianggap kurang bukti penyalahgunaan spesifiknya. Padahal, data yang terus mengalir setiap detik ini adalah bom waktu.
"Data lokasi kita telah berubah dari sekadar penunjuk arah menjadi senjata yang bisa digunakan untuk mengintai dan melumpuhkan. Selama kita dengan mudah menekan tombol 'Izinkan' tanpa memikirkan risikonya, selama itu pula kita sedang menjual privasi dan keselamatan kita sendiri."
Bagi kita di Indonesia, kasus ini adalah alarm yang sangat keras. Mulai hari ini, luangkan waktu sejenak untuk membuka pengaturan privasi di ponsel Anda. Periksa aplikasi mana saja yang memiliki akses ke lokasi Anda secara terus-menerus (Always), dan ubah izinnya menjadi "Hanya saat aplikasi digunakan" atau "Jangan izinkan" jika tidak terlalu penting. Matikan juga fitur pelacakan lokasi latar belakang. Jangan sampai pola perjalanan hidup kita menjadi barang dagangan murah di pasar gelap internasional.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-266
Verifikasi keaslian →