Zero-Day FastUnlock: Celah Windows 11 yang Bikin Layar Kunci Bisa Ditembus
Sebuah kerentanan zero-day yang dijuluki FastUnlock baru saja dipublikasikan secara luas. Celah ini memungkinkan penyerang untuk menembus layar kunci Windows 11, dan yang lebih mengejutkan, metode ini berhasil bahkan pada sistem yang sudah diperbarui dengan patch keamanan terbaru.
Berdasarkan laporan dari berbagai media keamanan internasional, kerentanan ini mengeksploitasi fitur pembaca suara standar Windows yang bernama Narrator. Dengan memanfaatkan fitur tersebut, penyerang dapat mengakses layar pengaturan dari halaman layar kunci sebelum proses login dilakukan, dan dari sana menjalankan program eksternal.
Perusahaan keamanan ThreatLocker dikabarkan telah memverifikasi kasus ini secara independen dan mengonfirmasi bahwa eksekusi kode dari layar kunci memang memungkinkan. Metode eksploitasi ini bahkan disebut telah dipublikasikan di GitHub, sehingga semakin banyak pihak yang dapat mempelajarinya.
Bagaimana FastUnlock Bekerja?
Inti dari kerentanan ini adalah penyalahgunaan fitur aksesibilitas. Narrator, yang dirancang untuk membantu pengguna dengan gangguan penglihatan, memiliki jalur yang memungkinkan pengguna untuk membuka menu pengaturan bahkan dari layar kunci. Dari menu pengaturan tersebut, penyerang dapat memicu eksekusi program, yang kemudian dijalankan di bawah akun khusus bernama WsiAccount.
Perlu digarisbawahi bahwa akun WsiAccount ini tidak memiliki hak akses administrator. hingga saat ini, belum ada konfirmasi bahwa penyerang dapat melakukan eskalasi hak akses hingga level administrator melalui celah ini. Namun, kemampuan untuk menjalankan kode apa pun dari layar kunci tetap merupakan pelanggaran keamanan yang serius, karena lapisan pertahanan pertama perangkat telah berhasil dilewati.
Apakah Ini Ancaman Nyata untuk Anda?
Meskipun terdengar sangat berbahaya, ada beberapa kondisi yang membatasi eksploitasi celah ini agar tidak menjadi bencana global.
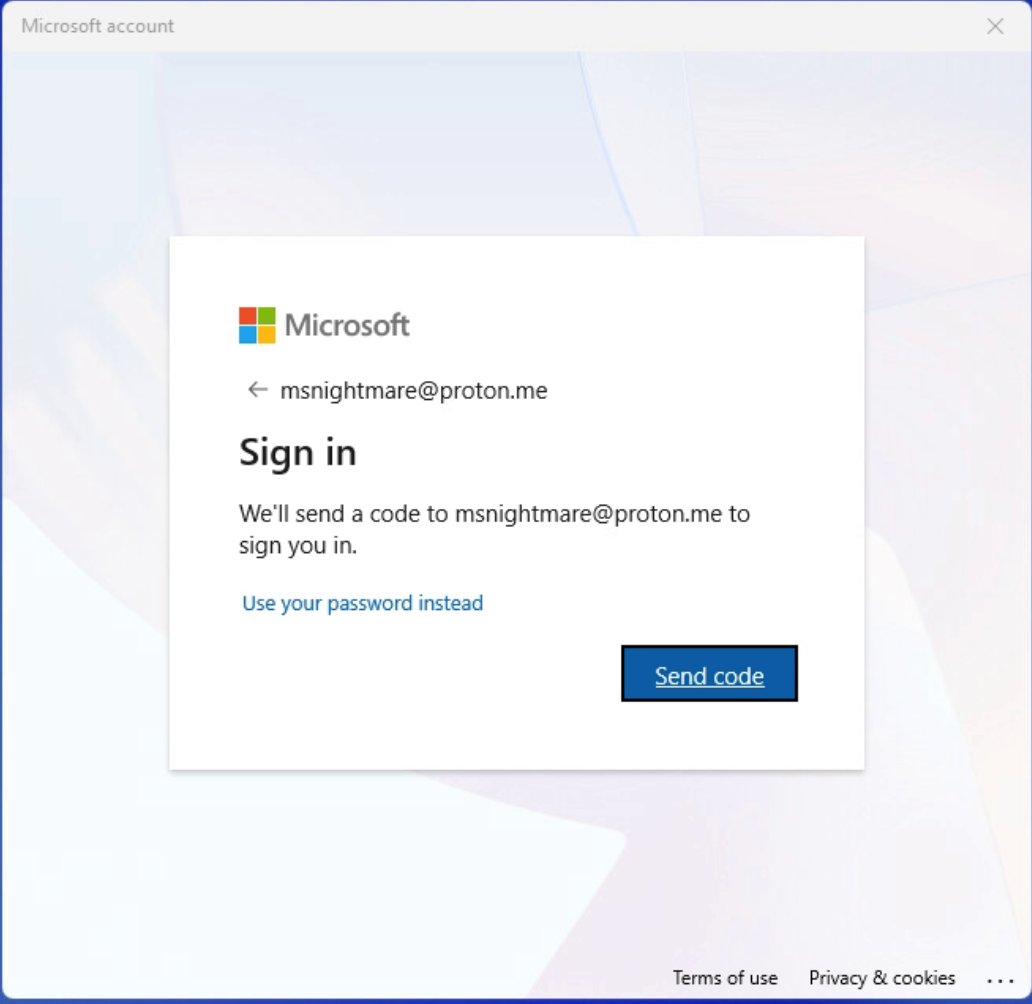
Pertama dan yang paling penting, celah ini memerlukan akses fisik ke perangkat. Artinya, penyerang harus bisa menyentuh PC korban secara langsung. Ini bukan serangan yang bisa dilakukan dari jarak jauh melalui internet. Kedua, ada kondisi tertentu yang harus terpenuhi, seperti layar pemulihan akun menggunakan akun Microsoft.
Ketiga, terkait dengan BitLocker, eksploitasi ini bukan berarti enkripsi berhasil dipecahkan. Serangan hanya berhasil jika Windows sudah dalam keadaan menyala dan kunci drive telah dibuka. Dengan kata lain, penyerang memanfaatkan sesi yang sudah aktif, bukan memecahkan kunci enkripsi itu sendiri.
Hingga saat ini, belum ada laporan yang dikonfirmasi mengenai penggunaan celah ini dalam insiden penetrasi aktual di lapangan.
Siapa yang Paling Berisiko?
Bagi pengguna PC rumahan yang perangkatnya tidak pernah lepas dari pengawasan, risiko ini mungkin tergolong rendah. Namun, situasinya akan sangat berbeda untuk lingkungan perusahaan atau fasilitas publik.
Bayangkan sebuah PC kantor yang ditinggal dalam keadaan menyala dan tidak terkunci di meja kerja. Siapa pun yang memiliki akses fisik ke ruangan tersebut, mulai dari tamu, teknisi, hingga petugas kebersihan, berpotensi memanfaatkan celah ini. Hal yang sama berlaku untuk laptop yang dibawa ke kafe atau bandara, lalu ditinggal sebentar ke toilet dalam keadaan menyala.
Jika perangkat tersebut menyimpan informasi penting perusahaan, ini adalah risiko yang tidak bisa diabaikan.
Langkah Mitigasi yang Bisa Dilakukan
Sampai Microsoft merilis perbaikan resmi, ada beberapa langkah praktis yang bisa Anda ambil untuk meminimalisir risiko:
- Matikan Perangkat Saat Meninggalkannya: Ini adalah langkah paling sederhana dan efektif. Jika laptop atau PC tidak digunakan, matikan sepenuhnya. Jangan biarkan perangkat hanya dalam keadaan sleep atau lock screen, karena celah ini membutuhkan sistem yang sudah menyala.
- Jangan Tinggalkan Perangkat Tanpa Pengawasan: Di tempat umum, jangan pernah meninggalkan laptop atau PC dalam keadaan menyala meskipun hanya sebentar. Bawa perangkat Anda atau minta orang terpercaya untuk menjaganya.
- Batasi Informasi Sensitif: Hindari menyimpan informasi rahasia perusahaan atau data pribadi yang sangat sensitif di PC kantor yang dapat diakses secara fisik oleh banyak orang. Terapkan prinsip least privilege pada akun pengguna.
- Pantau Pembaruan Resmi: Ikuti terus pengumuman dari Microsoft. Segera terapkan patch keamanan begitu tersedia untuk menutup celah ini secara permanen.
Catatan Penting
Kerentanan FastUnlock adalah pengingat bahwa lapisan keamanan fisik dan digital harus berjalan beriringan. Sehebat apa pun sistem keamanan siber yang dipasang, jika penyerang memiliki akses fisik yang tidak diawasi ke perangkat yang sedang menyala, semuanya bisa menjadi sia-sia. Tetap waspada, dan biasakan untuk selalu mengunci atau mematikan perangkat saat tidak digunakan.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-338
Verifikasi keaslian →