Celah Kritis Linux KVM: Virtual Machine Bisa Intip Memori Server Induk
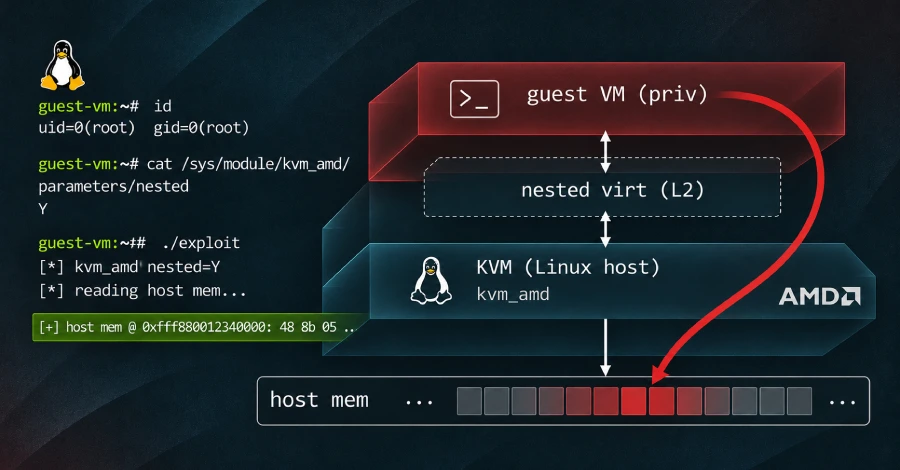
Di balik kemudahan layanan komputasi awan (cloud), terdapat fondasi isolasi yang memisahkan data satu pelanggan dengan pelanggan lainnya. Namun, sebuah temuan terbaru menunjukkan bahwa dinding pemisah itu bisa runtuh. Sebuah celah pada KVM (Kernel-based Virtual Machine) di Linux memungkinkan penyerang untuk membaca memori server induk (host) dari dalam virtual machine (VM) mereka sendiri.
Kerentanan ini dilacak sebagai CVE-2026-99312. Peneliti dari firma keamanan Terra Security, Oren Yomtov, menemukan bahwa dari dalam VM, penyerang dapat membaca sekitar 127 GB memori RAM server host. Pada server yang digunakan bersama (shared server), memori tersebut bisa saja berisi data milik pelanggan lain.
Yang lebih mengejutkan, tim peneliti juga berhasil melakukan uji tulis. Mereka mampu menulis 32 byte data yang dipilih ke dalam halaman memori kernel host yang sedang aktif. Ini adalah pelanggaran isolasi tingkat tinggi yang sangat berbahaya bagi penyedia layanan cloud.
Siapa yang Berisiko?
Kerentanan ini tidak menyerang semua sistem. Celah ini secara spesifik hanya memengaruhi host yang menggunakan prosesor AMD dan mengaktifkan fitur "nested virtualization" (virtualisasi bersarang, yang memungkinkan VM untuk menjalankan VM lain di dalamnya).
Host berbasis Intel tidak terpengaruh karena kode rentan tersebut hanya ada pada dukungan KVM untuk virtualisasi bersarang di AMD. Selain itu, penyerang harus sudah memiliki akses root (kendali penuh) di dalam VM yang mereka sewa. Mereka tidak bisa menyerang dari luar jaringan secara langsung.
Beberapa penyedia layanan cloud besar yang disurvei oleh peneliti tidak terpengaruh karena mereka tidak mengaktifkan fitur virtualisasi bersarang di hardware AMD mereka. Namun, bagi penyedia yang mengaktifkannya secara default, risiko kebocoran data sangat besar.
Ironi di Balik Celah Keamanan
Ada fakta ironis di balik penemuan ini. Celah tersebut ternyata bukan disebabkan oleh kesalahan penulisan kode pemrograman biasa, melainkan justru diciptakan oleh sebuah tambalan (patch) keamanan pada tahun 2022 silam.
Saat itu, pengembang berusaha memperbaiki celah lain (CVE-2022-3344). Namun, tambalan tersebut meninggalkan sebuah penunjuk (pointer) yang mengarah ke memori yang sudah dibebaskan. Kesalahan ini kemudian mengendap di dalam kernel Linux selama hampir empat tahun. Ketika kernel menggunakan kembali halaman memori tersebut, penyerang bisa memanipulasinya untuk mengakses halaman fisik host mana pun.
Menariknya, penilaian tingkat keparahan kerentanan ini menuai perbedaan pendapat. Tim CVE kernel Linux menilainya kritis dengan skor 8,8 dari 10. Sementara itu, Red Hat memberikan penilaian moderat (5,6) karena menganggap dampaknya hanya sebatas serangan penolakan layanan (Denial of Service). Namun, penyedia cloud yang terdampak jelas menganggapnya sebagai ancaman kritis.
Langkah Mitigasi: Perbarui atau Matikan
Perbaikan untuk kerentanan ini telah dirilis di kernel Linux upstream (versi 7.3.5, 6.18.64, dan 6.12.118). Jika Anda adalah pengelola infrastruktur atau penyedia layanan cloud yang menggunakan server AMD secara mandiri (on-premise), ini adalah tindakan yang wajib segera Anda lakukan:
- Perbarui Kernel Host dan Reboot: Perbaikan ini hanya bekerja jika Anda memperbarui sistem operasi di server host (bukan di dalam VM) dan melakukan restart (reboot). Jika belum di-reboot, server masih berjalan dengan kernel lama yang rentan.
-
Matikan Nested Virtualization (Sementara): Jika Anda belum bisa melakukan reboot, satu-satunya cara untuk menutup celah ini adalah dengan mematikan fitur virtualisasi bersarang. Anda bisa menambahkan konfigurasi
options kvm_amd nested=0pada modul kernel host Anda. Perlu diingat, ini akan membuat para pengguna VM tidak bisa lagi menjalankan VM di dalam VM mereka.
Hingga saat ini, belum ada laporan yang mengindikasikan bahwa celah ini telah dieksploitasi di alam liar untuk menyerang pelanggan cloud tertentu. Namun, karena celah ini baru saja dipublikasikan, sangat penting bagi para administrator sistem untuk segera mengambil tindakan pencegahan sebelum para peretas menyusun senjata eksploitasi yang siap pakai.
Kompleksitas Cloud dan Tantangan Keamanan
Kasus CVE-2026-99312 ini adalah pengingat nyata bahwa mengelola infrastruktur virtual (hypervisor) bukanlah perkara mudah. Semakin kompleks fitur yang dihadirkan, semakin besar pula potensi celah yang muncul. Bagi para pengguna layanan cloud, memastikan penyedia Anda memiliki tim respons yang sigap dan rutin melakukan pembaruan keamanan adalah sebuah keharusan. Jangan ragu untuk menanyakan standar keamanan kepada penyedia layanan Anda.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-352
Verifikasi keaslian →