Waspada Google Dork: Celah Tak Terlihat yang Mengintai Situs Pemerintah, Sekolah, dan Perusahaan
Memahami Teknik Pencarian Lanjutan, Contoh Risiko Nyata, dan Langkah Mitigasi untuk Melindungi Data Publik
Google Dorking, atau sering disebut Google Hacking, adalah teknik memanfaatkan operator pencarian khusus untuk menyaring hasil pencarian Google secara ekstrem. Teknik ini bukanlah tindakan ilegal, karena hanya menggunakan mesin pencari publik. Namun, di tangan yang salah, Google Dorking dapat digunakan untuk menemukan celah keamanan, file sensitif, atau data pribadi yang seharusnya tidak terekspos di internet.
Bagi pengelola situs pemerintah (.go.id), sekolah (.sch.id), maupun perusahaan, pemahaman tentang Google Dork sangat penting. Bukan untuk menyerang, melainkan untuk bercermin: memastikan bahwa situs yang dikelola tidak menjadi target empuk karena kelalaian konfigurasi.
Contoh Pencarian yang Sering Digunakan
Berikut adalah beberapa contoh operator Google Dork yang umum dipakai untuk memindai kerentanan. Perhatikan bahwa contoh ini hanya untuk keperluan audit internal, bukan untuk dieksploitasi.
- Mencari file konfigurasi yang bocor:
site:go.id ext:envatausite:go.id filetype:sql. File konfigurasi database atau file SQL yang terekspos dapat membocorkan kredensial server. - Mencari halaman login admin:
site:sekolah.sch.id inurl:admin. Ini membantu memetakan panel administrasi yang mungkin memiliki keamanan lemah. - Mencari dokumen sensitif:
site:perusahaan.co.id filetype:pdf "confidential". Dokumen internal yang seharusnya tidak dipublikasikan bisa ditemukan dengan mudah. - Mencari direktori yang terbuka:
site:go.id intitle:"index of". Direktori terbuka memungkinkan siapa pun melihat daftar file dan mengunduhnya.
Mengapa Ini Berbahaya?
Dampak dari celah yang ditemukan melalui Google Dork bisa sangat serius. Data pribadi warga, siswa, atau nasabah bisa bocor. Kredensial administrator bisa dicuri, membuka pintu bagi peretas untuk mengambil alih seluruh sistem. Bahkan, situs bisa di-deface dan merusak reputasi institusi.
Langkah Mitigasi: Menutup Celah Sebelum Ditemukan
Kunci utama melawan Google Dork bukanlah menyembunyikan situs dari Google, melainkan memastikan tidak ada informasi sensitif yang terekspos. Berikut langkah yang bisa dilakukan pengelola situs:
- Audit Konfigurasi Server: Pastikan direktori tidak terbuka (directory listing dimatikan). Hapus file sisa (backup, .env, .sql) dari folder publik.
- Perketat Akses Panel Admin: Jangan biarkan halaman login admin terindeks. Gunakan autentikasi berlapis (2FA) dan batasi akses berdasarkan alamat IP jika memungkinkan.
- Gunakan File
robots.txt: Meskipun tidak sepenuhnya mencegah hacker, file ini bisa memberi tahu mesin pencari untuk tidak mengindeks halaman tertentu. - Lakukan Pemindaian Rutin: Gunakan Google Dork untuk mencari nama domain Anda sendiri. Jika menemukan file sensitif yang terekspos, segera hapus dan perbaiki konfigurasinya.
- Terapkan Prinsip Least Privilege: Pastikan setiap file dan direktori hanya dapat diakses oleh pihak yang berwenang.
Data Cyber Indonesia menegaskan bahwa keamanan informasi bukan hanya tanggung jawab tim IT, melainkan budaya. Google Dork hanyalah alat; yang menentukan apakah ia menjadi ancaman atau alat audit adalah niat dan pengetahuan penggunanya. Mari jadikan Google Dork sebagai cermin untuk memperkuat benteng pertahanan digital kita, bukan sebagai senjata yang disalahgunakan.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-075
Verifikasi keaslian →
Baca Juga
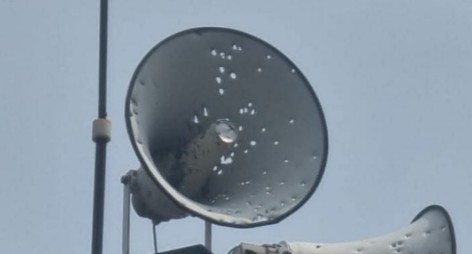
Toa Masjid di Tangsel Berlubang Diduga Ditembak Senapan Angin, Polisi Lakukan Penyelidikan
02 Nov 2026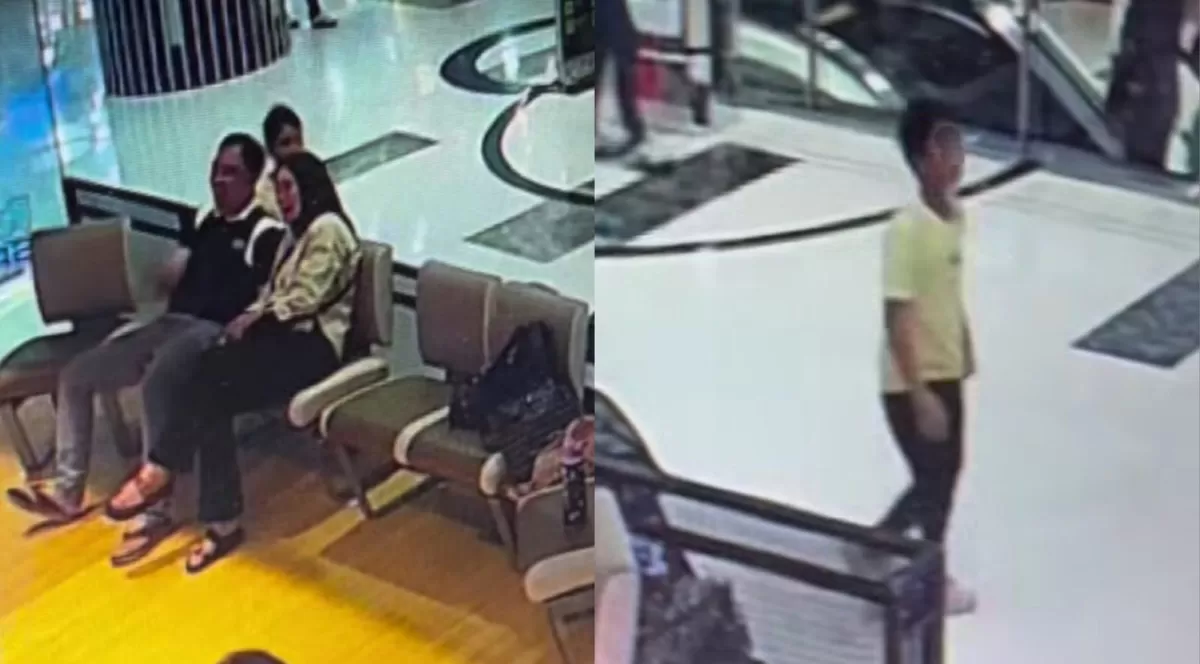
Viral Pencurian HP di Lippo Mall Puri: Pelaku Diduga Anak di Bawah Umur, Warganet Soroti Respons Keamanan
02 Nov 2026