Peringatan FBI: Malware Gootloader Incar Pengacara Lewat Trik SEO Google
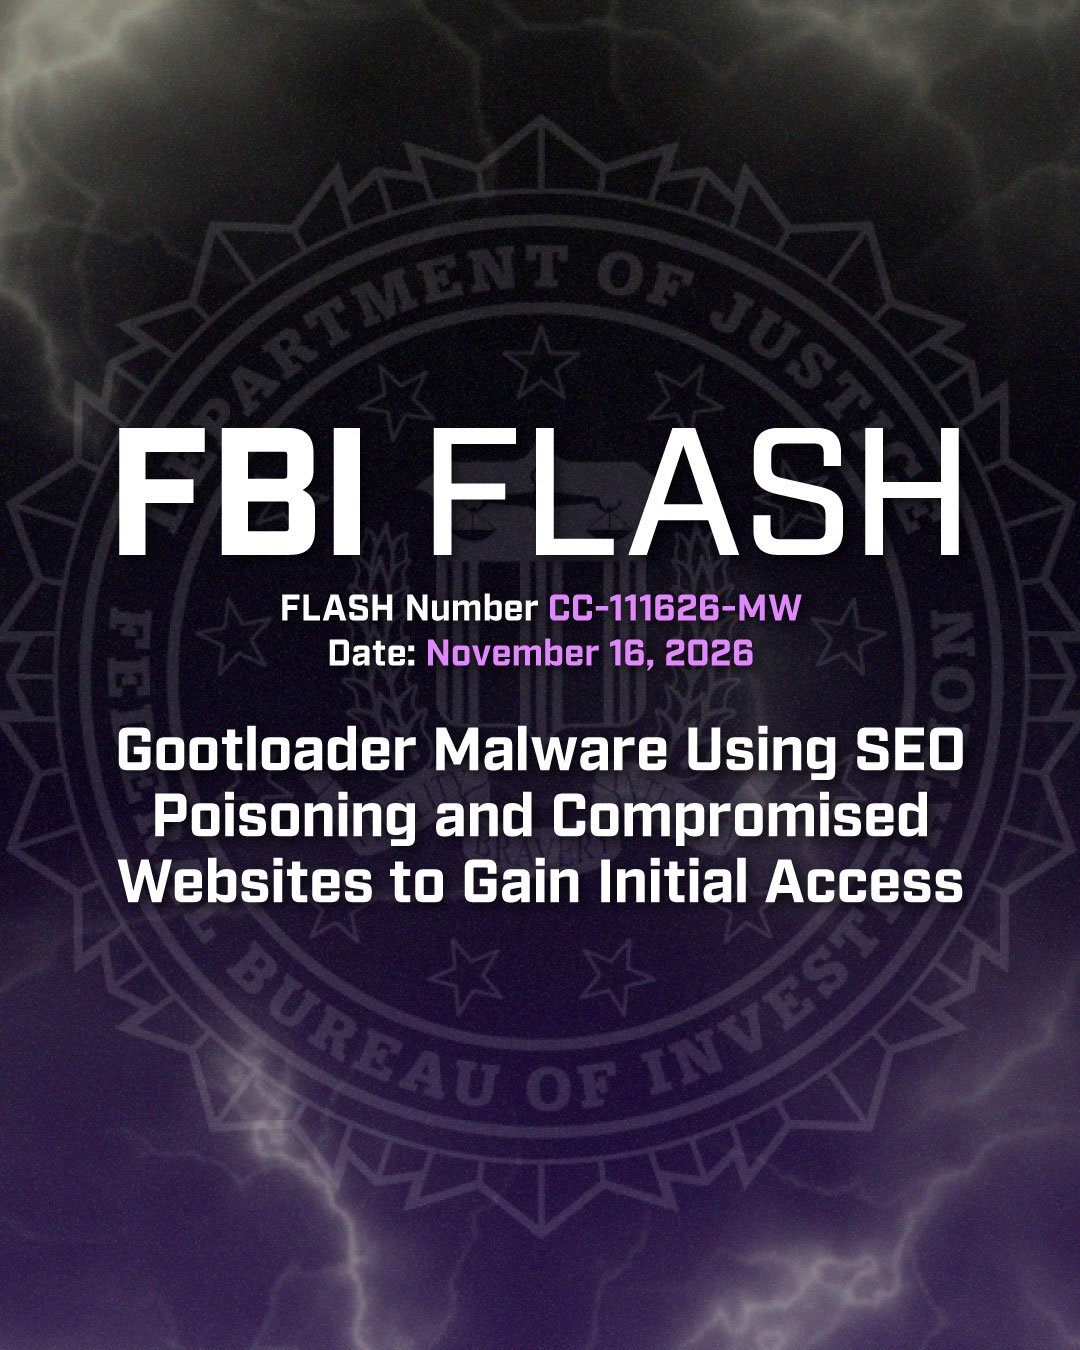
Biro Investigasi Federal (FBI) baru saja merilis peringatan darurat (FLASH) pada 16 November 2026 terkait kampanye malware yang sangat canggih dan menyasar kelompok profesional spesifik: para praktisi hukum. Malware tersebut bernama Gootloader, dan cara kerjanya sangat licik, yakni dengan memanipulasi hasil pencarian Google agar situs web berbahaya muncul di peringkat teratas.
Berdasarkan laporan yang dirilis dengan kode CC-111626-MW, FBI mengungkap bahwa sejak tahun 2020 hingga 2026, para pelaku kejahatan siber telah menggunakan Gootloader sebagai pintu masuk awal (initial access) untuk menyerang berbagai organisasi. Hingga Oktober 2026, FBI telah mengidentifikasi lebih dari 1.000 situs WordPress yang terinfeksi dan 216 domain yang dikendalikan langsung oleh administrator Gootloader. Serangan ini telah menyebabkan kerugian berupa pembayaran tebusan ransomware lebih dari 28 juta dolar AS.
Modus Operandi: SEO Poisoning dan Situs WordPress yang Diretas
Inti dari serangan Gootloader adalah penyalahgunaan Search Engine Optimization (SEO). Pelaku mencari frasa pencarian dengan volume rendah (low-ranking competition) namun sangat spesifik, yang biasanya digunakan oleh para profesional hukum. Contohnya adalah pencarian mengenai klausul kontrak spesifik yurisdiksi atau regulasi pemerintah daerah tertentu.
Administrator Gootloader kemudian meretas situs-situs WordPress yang rentan. Situs yang berhasil diretas ini kemudian disuntikkan dengan tautan tersembunyi dan kata kunci (backlink) yang tidak terlihat oleh pengunjung biasa, namun terbaca oleh mesin pencari Google. Akibatnya, situs bajakan ini muncul di halaman pertama Google, berdampingan dengan sumber daya hukum yang asli dan sah.
Ketika korban mengklik tautan tersebut, mereka akan diarahkan ke halaman yang menyerupai forum diskusi atau dokumen hukum. Namun, alih-alih mendapatkan dokumen yang dicari, korban justru dipaksa untuk mengunduh file berformat ZIP. Di dalam file ZIP tersebut, terdapat file JavaScript berbahaya yang akan dieksekusi melalui Windows Script Host, yang kemudian memicu rantai infeksi malware lebih lanjut.
Laporan FBI juga menyebutkan bahwa Gootloader terus berevolusi. Jika pada 2020-2021 pelaku menggunakan simulasi halaman forum dan file ZIP, pada periode 2022-2024 mereka mulai menggunakan library JavaScript yang ditunggangi Trojan (trojanized) dan menyimpan payload di folder AppData. Pada 2025-2026, mereka mulai menyalahgunakan jalur komentar WordPress dan menggunakan layanan distribusi lalu lintas (Traffic Distribution System/TDS) untuk memfilter korban berdasarkan negara atau alamat IP.
Ekosistem Serangan yang Luas
Gootloader bukanlah satu-satunya aktor yang menyalahgunakan WordPress. FBI mencatat bahwa ekosistem peretasan situs CMS ini sangat luas dan saling terkait. Ada kelompok seperti SocGholish, Parrot TDS, dan StopAndProtect yang memiliki modus serupa.
Menariknya, pada Juni 2026, sebuah operasi internasional bernama Operation Endgame berhasil menurunkan 106 server dan membersihkan 14.971 situs WordPress dari infeksi malware. Namun, berdasarkan data dari April hingga Juli 2026, masih ada 1.509 situs yang tetap aktif dan berbahaya. Ini menunjukkan bahwa pertempuran melawan infrastruktur malware ini masih jauh dari kata selesai.
Langkah Mitigasi dan Perlindungan
Menghadapi ancaman yang cerdas ini, FBI memberikan sejumlah rekomendasi teknis yang harus segera diterapkan, baik oleh pemilik situs web maupun pengguna individu.
Bagi Pengguna dan Profesional: Jika Anda mengunduh file ZIP yang mencurigakan dari hasil pencarian Google namun belum membukanya, jangan pernah mengekstraknya. Catat URL unduhan dan hapus file tersebut. Jika Anda sudah terlanjur membuka file JavaScript-nya, segera putuskan koneksi internet komputer tersebut dari jaringan (disconnect). Jangan mematikan komputer, karena tim IT mungkin membutuhkan data di memori (RAM) untuk investigasi. Jangan pernah mengganti password dari komputer yang diduga terinfeksi; gunakan perangkat lain yang bersih.
Bagi Administrator Situs WordPress: Segera perbarui versi inti WordPress, plugin, dan tema. Hapus plugin atau tema yang sudah tidak digunakan untuk mempersempit celah serangan (attack surface). Aktifkan Autentikasi Dua Faktor (MFA) untuk semua akun administrator. Jika fitur XML-RPC tidak digunakan, segera nonaktifkan karena fitur ini sering menjadi target brute-force. Terakhir, pasang Web Application Firewall (WAF) dan pantau log akses untuk mencari aktivitas mencurigakan.
"Gootloader adalah bukti nyata bahwa kejahatan siber tidak selalu datang dengan pemberitahuan. Ia menyusup melalui hal yang paling kita percaya, seperti mesin pencari Google, dan bersembunyi di balik situs web yang terlihat sah. Kewaspadaan dan verifikasi sumber adalah tameng terbaik."
Selalu berhati-hati saat mencari dokumen atau referensi hukum di internet. Pastikan situs yang Anda kunjungi adalah situs resmi yang memang terpercaya, bukan sekadar tautan yang muncul di peringkat atas hasil pencarian.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-280
Verifikasi keaslian →