Jasa Cyber Security & Pentest Website untuk Perusahaan
Dalam arsitektur digital modern, tidak ada sistem yang 100% kebal. Tugas kita bukan sekadar mencegah serangan, tetapi memastikan bahwa ketika serangan terjadi, bisnis Anda tidak lumpuh dan data pelanggan tetap aman.
Banyak perusahaan menginvestasikan dana besar untuk firewall dan antivirus, namun lupa bahwa celah terbesar justru sering kali berada pada logika aplikasi (kode) dan konfigurasi server yang salah. Kami hadir untuk membedah, menguji, dan memperkuat lapisan pertahanan tersebut sebelum dieksploitasi oleh pihak yang tidak bertanggung jawab.
Mengapa Keamanan Aplikasi & Kode Sangat Krusial?
Peretas modern tidak lagi hanya menembak infrastruktur jaringan. Mereka menyerang melalui celah pada aplikasi web. Dalam metodologi OWASP Top 10 (standar keamanan aplikasi global), Injection (seperti SQL Injection) dan Broken Access Control selalu menjadi ancaman utama.
Penalaran Profesional: Sebuah aplikasi berbasis PHP atau SQL yang ditulis tanpa validasi input yang ketat dapat memungkinkan penyerang menyisipkan perintah jahat. Jika ini terjadi, peretas bisa membaca, mengubah, atau bahkan menghapus seluruh database perusahaan Anda. Kami melakukan Source Code Review dan Penetration Testing secara manual untuk menemukan logika bisnis yang cacat—sesuatu yang tidak akan pernah bisa dideteksi oleh pemindai otomatis (vulnerability scanner) biasa.
Metodologi & Layanan Pertahanan Berlapis
Kami tidak sekadar menambal lubang. Kami menerapkan prinsip Defense in Depth (Pertahanan Berlapis) dan Zero Trust (Jangan pernah percaya, selalu verifikasi). Berikut adalah rincian eksekusi kami:
-
1. Penetration Testing (Simulasi Serangan Nyata)
Kami tidak menggunakan alat otomatis sembarangan. Tim kami bertindak sebagai ethical hacker yang mencoba menyusup ke sistem Anda menggunakan teknik yang sama dengan peretas asli. Tujuannya adalah mengukur seberapa jauh seorang penyerang bisa masuk (dampak/impact) jika berhasil melewati pertahanan awal. -
2. Audit Keamanan Kode (PHP, SQL, Python, JS)
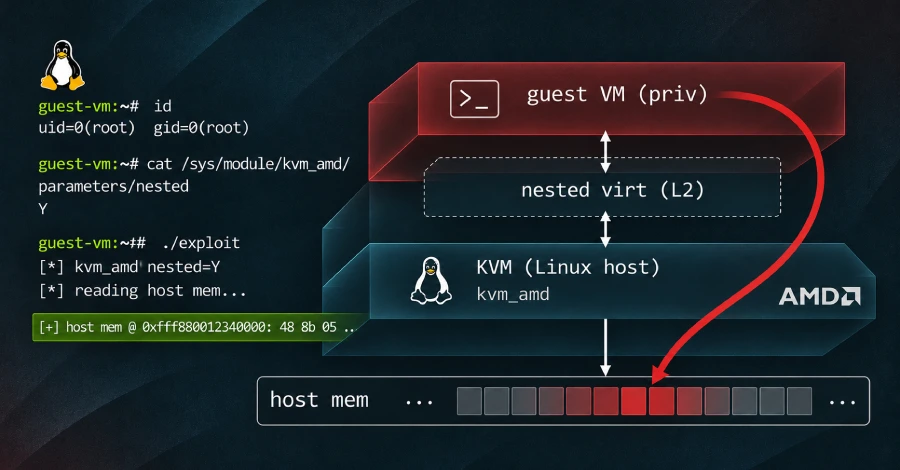
Kami membedah source code aplikasi Anda untuk mencari kerentanan Remote Code Execution (RCE), Cross-Site Scripting (XSS), dan SQL Injection. Penalaran: Celah sekecil tidak adanya sanitasi pada satu form input bisa menjadi gerbang utama bagi peretas untuk mengambil alih server Anda. -
3. Hardening Infrastruktur & Server
Mengamankan server dari kesalahan konfigurasi (misconfiguration). Kami memastikan port yang tidak digunakan tertutup, database tidak terekspos ke publik, dan hak akses pengguna (privilege) dibatasi seminimal mungkin (Prinsip Least Privilege). -
4. Kepatuhan Regulasi (Compliance)
Membantu perusahaan Anda memenuhi standar kepatuhan perlindungan data pribadi (seperti UU PDP di Indonesia atau standar internasional ISO 27001), sehingga terhindar dari sanksi hukum dan kehilangan kepercayaan publik.
Dampak Bisnis Jika Sistem Tidak Diamankan
Serangan siber bukan sekadar masalah teknis IT, melainkan krisis bisnis. Rata-rata, sebuah perusahaan membutuhkan biaya yang sangat besar untuk memulihkan reputasi dan operasional pasca-kebocoran data. Kehilangan data pelanggan berarti kehilangan kepercayaan. Kehilangan kepercayaan berarti kehilangan pendapatan.
Konsultasikan Keamanan Sistem Anda Sekarang
Jangan tunggu hingga sistem Anda lumpuh. Hubungi tim ahli kami untuk melakukan asesmen awal dan temukan potensi kerentanan sebelum terlambat.
Hubungi via WhatsApp: +62 857-8348-6145Investasi Cerdas untuk Keberlangsungan Bisnis
Biaya melakukan audit dan hardening sistem hari ini jauh lebih murah dibandingkan dengan biaya pemulihan pasca-serangan, denda regulasi, dan kehilangan kepercayaan pelanggan. Amankan aset digital perusahaan Anda hari ini, dan pastikan bisnis Anda tetap berjalan tanpa gangguan di masa depan.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-348
Verifikasi keaslian →