Waspada CVE-2026-111497: Celah Kritis di Dekoder Brotli Ancam Node.js hingga Python
Sebuah kelemahan memori pada pustaka kompresi Brotli milik Google berpotensi memicu eksekusi kode jarak jauh (RCE). Simak daftar perangkat lunak yang terdampak dan langkah mitigasinya.
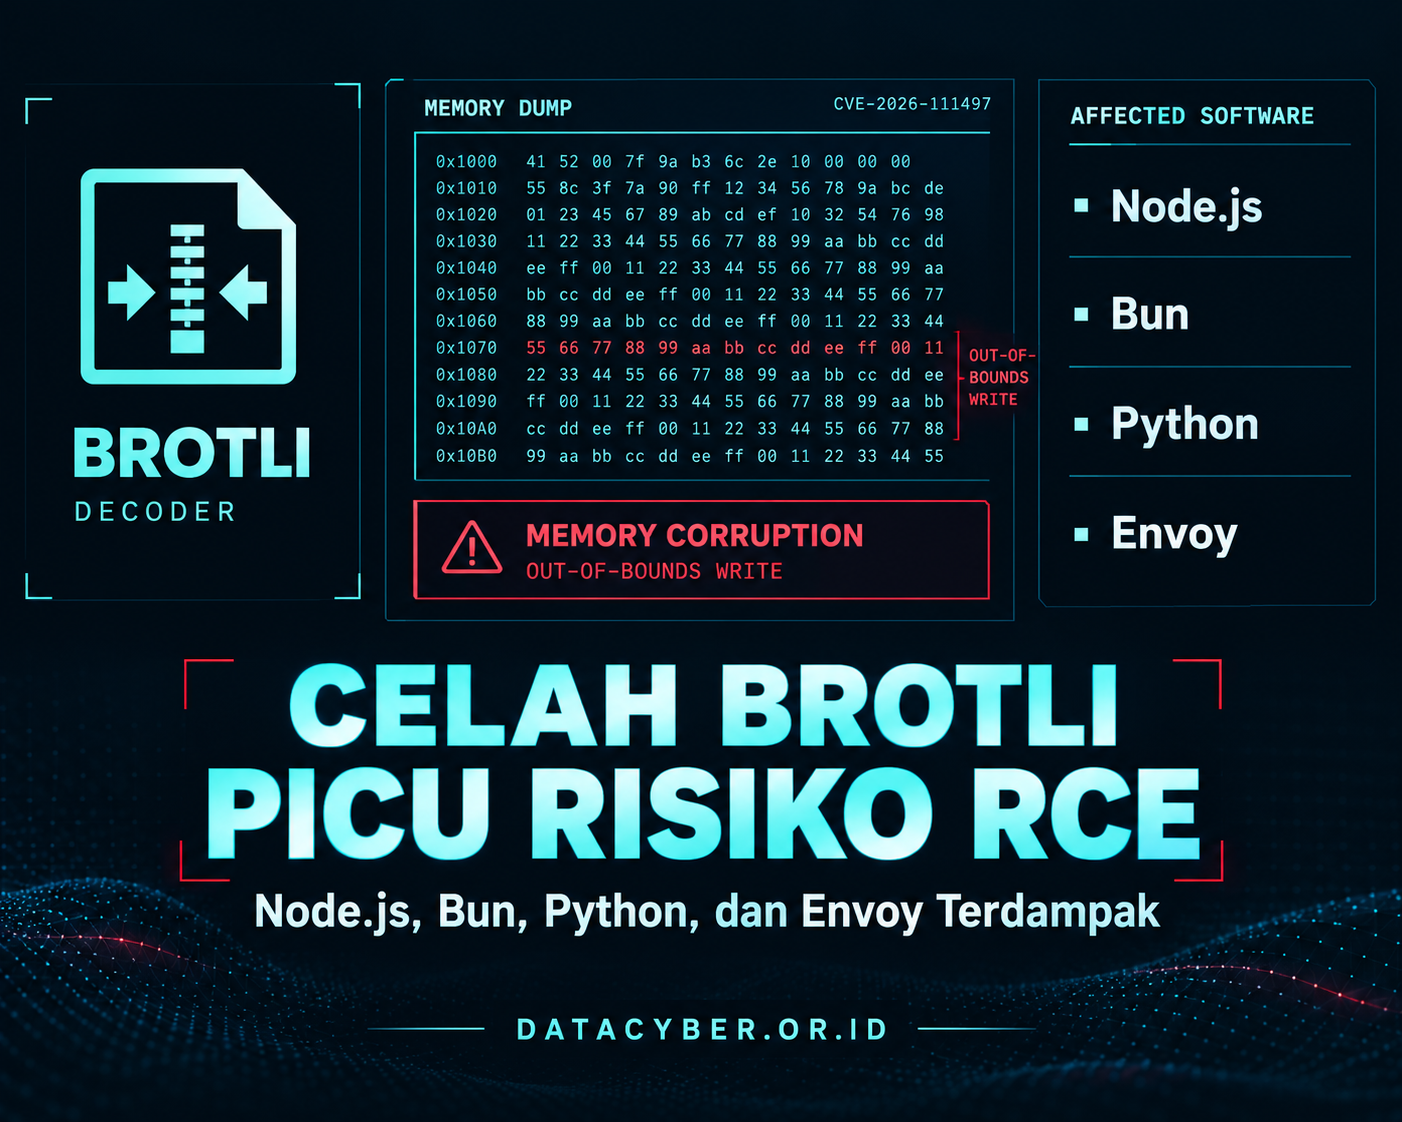
Dunia pengembangan perangkat lunak kembali dihebohkan dengan temuan celah keamanan kritis. Kali ini, sorotan tertuju pada Brotli, algoritma kompresi data buatan Google yang sangat populer dan digunakan secara luas di internet untuk memperkecil ukuran halaman web dan lalu lintas data.
Sebuah laporan dari The Hacker News mengungkap adanya kerentanan memory-corruption pada dekoder Brotli. Celah yang dilacak sebagai CVE-2026-111497 ini berpotensi memicu eksekusi kode jarak jauh (Remote Code Execution/RCE) pada berbagai perangkat lunak populer, mulai dari Node.js, Bun, Envoy, hingga paket Python.
Apa Itu CVE-2026-111497?
Brotli adalah format kompresi yang dikembangkan oleh Google. Inti masalahnya terletak pada kode C yang bertugas membongkar (dekompresi) aliran data Brotli. Karena banyak perangkat lunak yang menggunakan kembali kode tersebut, celah ini ikut "menumpang" ke dalam sistem mereka.
Peneliti dari Imperva telah mendemonstrasikan bahwa celah ini dapat dieksploitasi untuk menjalankan kode berbahaya pada build Node.js yang belum ditambal. Meskipun belum ada laporan serangan di dunia nyata, sifat celah ini sangat berbahaya karena penyerang hanya perlu mengirimkan data terkompresi yang telah dimanipulasi untuk merusak memori program.
Siapa Saja yang Terdampak?
Karena sifatnya yang ada di lapisan pustaka dasar, dampaknya sangat luas. Berikut adalah daftar perangkat lunak yang teridentifikasi terdampak dan versi perbaikannya:
- Node.js: Versi 22.x, 24.x, 26.x (sebelum perbaikan). Diperbaiki pada versi 22.23.4, 24.22.1, dan 26.12.1.
- Bun: Versi 1.4.3 ke bawah. Diperbaiki pada versi 1.4.4.
- Google Brotli (C library): Versi 1.0.3 hingga 1.2.0. Diperbaiki pada versi 1.0.10, 1.1.1, dan 1.2.1.
- Python Brotli & brotlicffi: Versi 1.2.0 ke bawah. Diperbaiki pada versi 1.2.1.
- Envoy & Istio: Beberapa versi rentan, namun hanya jika fitur dekompresi Brotli diaktifkan.
Sebuah program hanya bisa dieksploitasi jika ia melakukan dekompresi data Brotli yang dikendalikan oleh pihak luar. Misalnya, pada Node.js atau Bun, hal ini terjadi ketika fungsi bawaan seperti fetch() menerima respons dengan header Content-Encoding: br, atau saat framework seperti Express memproses body request berformat Brotli.
Pada Python, risikonya muncul jika paket Brotli terinstal. Begitu terinstal, klien HTTP populer seperti requests, urllib3, atau httpx akan otomatis mendekode respons Brotli, sehingga aplikasi Anda bisa terekspos tanpa Anda sadari.
Mengapa Celah Ini Sangat Berbahaya?
Melihat skor keparahan CVSS sebesar 9.2 (Kritis) dari Google, celah ini bukan main-main. Eksploitasi yang berhasil dapat menyebabkan crash, kebocoran memori, hingga eksekusi kode berbahaya secara penuh oleh penyerang.
Yang membuatnya semakin rumit, perbaikan untuk celah ini sebenarnya sudah ditambahkan ke kode sumber Brotli sejak Februari 2026. Namun, tidak ada rilis versi baru yang membawa perbaikan tersebut hingga Oktober 2026. Hal ini menunjukkan bahwa siklus rilis perangkat lunak yang lambat bisa menjadi celah keamanan tersendiri.
Langkah Mitigasi yang Harus Segera Dilakukan
Jika Anda atau tim Anda menggunakan salah satu perangkat lunak yang terdampak, jangan menunda. Berikut adalah langkah mitigasi yang direkomendasikan:
- Perbarui (Update) Segera: Lakukan pembaruan ke versi perbaikan yang telah disebutkan di atas. Setelah update, pastikan untuk me-restart layanan dan membangun ulang container image, karena proses yang sedang berjalan masih menyimpan dekoder lama di memori.
- Matikan Dekompresi Brotli Otomatis: Jika belum bisa update, matikan fitur dekompresi Brotli otomatis di klien HTTP Anda. Tolak permintaan atau respons dengan header
Content-Encoding: br. - Khusus Python: Segera hapus (uninstall) paket
Brotlidanbrotlicffijika tidak terlalu dibutuhkan. Klien HTTP Anda akan otomatis beralih menggunakan format kompresi gzip atau deflate yang lebih aman. - Pantau Dependency Scanner: Alat pemindai kerentanan (seperti Dependabot) mungkin belum mendeteksi paket Python karena CVE ini awalnya merujuk pada repositori C Google. Lakukan pengecekan versi secara manual.
Keamanan siber adalah tanggung jawab bersama. Menjaga sistem tetap up-to-date dan memahami cara kerja celah seperti ini adalah langkah awal yang krusial untuk melindungi data dan infrastruktur digital kita.
Sumber
- Khandelwal, S. (2026, 24 Oktober). Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software. The Hacker News.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-023
Verifikasi keaslian →