PHP2Shell dan Ancaman Botnet Potassium: Ketika Jutaan Serangan Belum Tentu Berbuah RCE
Analisis mendalam atas eksploitasi CVE-2026-109618 dan CVE-2026-109619, upaya penanaman botnet Mirai, serta pelajaran penting bagi pengelola server PHP di Indonesia.
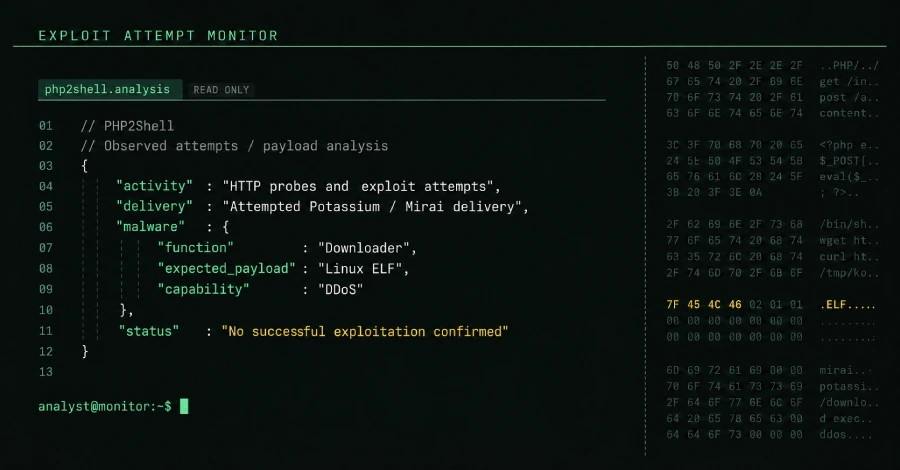
Kemunculan kerentanan PHP2Shell pada pertengahan Oktober 2026 sempat memicu kekhawatiran global. Namun, dinamika di lapangan menunjukkan fakta yang lebih kompleks: ribuan hingga jutaan upaya eksploitasi memang terjadi, tetapi hingga laporan ini disusun, belum ada satu pun laporan RCE (Remote Code Execution) yang berhasil dieksekusi secara penuh di alam liar.
Daftar Isi
- Anatomi Botnet Mirai Potassium
- Infrastruktur Serangan dan C2
- Mengapa Eksploitasi Masih Gagal?
- Terobosan ASLR dan Ancaman Nyata
- Dampak Global dan Respons Pemerintah
- Rekomendasi Mitigasi untuk Tim IT Indonesia
Anatomi Botnet Mirai Potassium
Para pelaku ancaman teramati berupaya mengeksploitasi celah PHP2Shell (CVE-2026-109618 dan CVE-2026-109619) untuk menyuntikkan varian botnet Mirai bernama Potassium. Berdasarkan analisis Sophos, sampel yang digunakan merupakan versi yang diperbarui dan diperluas secara signifikan dari varian sebelumnya.
Secara teknis, botnet ini bekerja melalui beberapa tahapan:
- Resolusi C2: Menyelesaikan alamat Command-and-Control (C2) yang di-hard-code dan dienkripsi.
- Koneksi TCP: Membangun koneksi ke alamat IP tertentu dan mengirimkan permintaan HTTP.
- Verifikasi Status: Memeriksa apakah respons server mengembalikan status 200 (OK).
- Validasi Payload: Memastikan payload yang diterima diawali dengan magic bytes ELF (7F 45 4C 46), menandakan botnet mengharapkan binary Linux sebagai muatan lanjutan.
Seperti Mirai pada umumnya, sampel ini memiliki kapabilitas untuk mengeksekusi serangan Distributed Denial of Service (DDoS).
Infrastruktur Serangan dan C2
Serangan dilaporkan berasal dari tiga alamat IP utama: 85.11.167[.]243, 217.60.242[.]76, dan 45.198.224[.]169. Proses pengambilan loader dilakukan melalui IP 92.118.112[.]100 yang bertanggung jawab menyebarkan varian botnet.
Kanal C2 menggunakan domain thunder.godofthunder[.]st yang mengarah ke IP 134.199.154[.]64 pada port TCP 50792. Sementara itu, target serangan akhir diarahkan ke dua host bersebelahan di Ukraina: 45.88.138[.]0 dan 45.88.138[.]44.
Mengapa Eksploitasi Masih Gagal?
Menurut Sophos, belum adanya serangan sukses yang memanfaatkan PHP2Shell di alam liar menunjukkan bahwa para aktor ancaman masih berjuang untuk mengembangkan eksploit yang andal. Ini memberikan pelajaran penting: memindai jutaan server untuk mencari celah jauh lebih mudah daripada benar-benar mengeksploitasinya.
Data telemetri dari Previdian mencatat ratusan upaya eksploitasi yang menyasar CVE-2026-109618, dan hingga artikel ini disusun, belum teramati adanya RCE yang berhasil atau file PHP yang dijatuhkan. RCE yang andal ternyata lebih sulit dicapai daripada yang diperkirakan awal.
Terobosan ASLR dan Ancaman Nyata
Meskipun eksploitasi di lapangan masih minim, bukan berarti celah ini bisa diabaikan. Tim dari VulnCheck telah mengembangkan teknik baru yang berhasil melewati proteksi ASLR (Address Space Layout Randomization) dan mencapai RCE pada sistem x86-64, bahkan dengan konfigurasi produksi PHP yang direkomendasikan.
Pengembangan kapabilitas ini jauh dari sepele. Namun, keberhasilannya membuktikan bahwa hambatan besar untuk mengeksploitasi PHP2Shell dapat diatasi. Konsekuensinya sangat parah: penyerang bisa mengeksekusi kode dengan izin aplikasi web, berpotensi mengakses API key, koneksi database, dan layanan internal lain.
Dampak Global dan Respons Pemerintah
Severity celah ini memicu sejumlah situs web pemerintah, sekolah, dan rumah sakit di Asia, Eropa, dan Amerika Utara offline sebagai langkah kehati-hatian. Pemerintah Inggris mengonfirmasi bahwa 32 layanan digital menjadi tidak tersedia dan empat layanan sebagian tidak tersedia, sebagian besar berasal dari penutupan preventif selama update keamanan diterapkan.
National Cyber Security Centre (NCSC) Inggris telah mengeluarkan sekitar 50.000 peringatan kepada bisnis dan organisasi. Menurut Sysdig Threat Research Team, kode rentan ini berasal dari PHP 5.4 yang dirilis pada 2012. Karena celahnya hidup di dalam engine PHP, setiap situs WordPress, Drupal, atau Joomla dengan kode aplikasi yang bersih tetap bisa terdampak.
Rekomendasi Mitigasi untuk Tim IT Indonesia
Bagi organisasi di Indonesia yang menjalankan PHP—terutama WordPress, Drupal, dan Joomla—langkah mitigasi berikut wajib segera dilakukan:
- Update PHP ke versi patched (8.5.12, 8.4.27, 8.3.36, atau 8.2.35). Ini langkah nomor satu, tidak bisa ditawar.
- Audit versi PHP di semua server produksi, termasuk yang di shared hosting, VPS, dan container.
- Migrasi dari PHP 7.4, 8.0, 8.1 ke cabang yang masih didukung. Versi lama tidak menerima fix.
- Pantau log akses untuk pola eksploitasi PHP2Shell, terutama ke endpoint yang menerima parameter upload progress atau sesi.
- Terapkan WAF dengan aturan untuk CVE-2026-109618 dan CVE-2026-109619 selama proses rollout.
- Batasi akses publik ke halaman phpinfo, error display, dan file konfigurasi yang bisa mengekspos prasyarat eksploit.
- Perketat keamanan sesi PHP—gunakan
session.use_strict_mode = 1dan batasi masa hidup sesi. - Backup rutin dan verifikasi prosedur pemulihan untuk mengantisipasi kemungkinan infiltrasi.
- Pantau IoC—blokir IP yang sudah dilaporkan oleh Wordfence, Hunt.io, dan SOCRadar di firewall.
- Edukasi developer—pastikan tim memahami pentingnya patch management berkelanjutan dan pemantauan dependency.
PHP2Shell adalah pengingat keras bahwa ekosistem PHP masih memiliki celah yang bisa mengancam jutaan server sekaligus. Meski eksploitasi yang berhasil di alam liar belum teramati, jendela waktunya sangat sempit. Yang membuat celah ini sangat berbahaya adalah skala dampaknya—celah berada di dalam engine PHP, bukan di aplikasi tertentu. Artinya, memperbaiki kode aplikasi tidak cukup; versi PHP-nya yang harus di-update.
Bagi tim IT Indonesia, langkah paling penting hari ini adalah segera audit dan update semua instalasi PHP ke versi yang sudah di-patch. Jangan tunggu insiden terjadi pada aplikasi Anda.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-008
Verifikasi keaslian →
Baca Juga
Komputasi Kuantum: Ancaman Eksistensial dan Peluang Baru bagi Keamanan Siber Indonesia
31 Oct 2026
Hmei7: Anatomi "Master of Mass Defacer" dan Pelajaran dari Sejarah Keamanan Siber Indonesia
31 Oct 2026