Mengenal PHP2Shell: Kerentanan Kritis RCE pada PHP dan Cara Melindungi Server Anda
Analisis mendalam mengenai CVE-2026-109618 dan CVE-2026-109619 yang mengancam jutaan server di seluruh dunia.
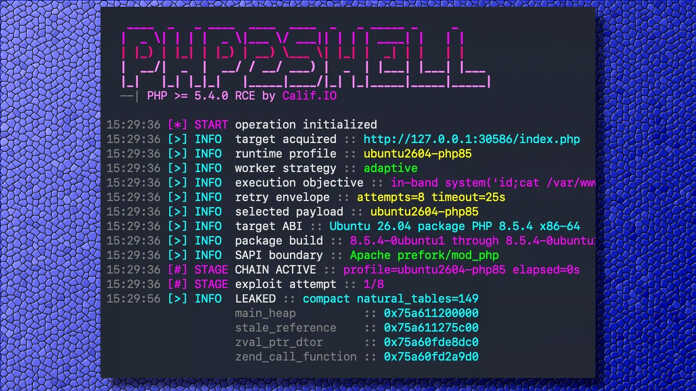
Dunia keamanan siber kembali diguncang dengan ditemukannya kerentanan kritis pada PHP, bahasa pemrograman yang menjadi tulang punggung sebagian besar situs web modern. Kerentanan yang dijuluki PHP2Shell ini diberi identitas CVE-2026-109618 dan CVE-2026-109619, dengan skor keparahan CVSS 9.2 (Critical).
Yang membuat situasi ini sangat mendesak adalah sifat kerentanannya yang berada di level runtime, bukan pada aplikasi. Artinya, platform seperti WordPress, Drupal, Laravel, atau bahkan kode kustom yang ditulis dengan praktik terbaik sekalipun, tetap dapat dieksploitasi jika berjalan di atas PHP yang rentan.
Apa Itu Remote Code Execution (RCE)?
Remote Code Execution atau RCE adalah jenis kerentanan yang memungkinkan penyerang menjalankan kode atau perintah pada sistem dari jarak jauh. Bayangkan sebuah server website seperti komputer yang melayani pengunjung selama 24 jam. Dalam kondisi normal, server hanya menjalankan instruksi yang memang diperlukan oleh aplikasi.
Namun, ketika terdapat kerentanan RCE, penyerang mungkin dapat membuat server menjalankan instruksi yang tidak seharusnya diizinkan. Dampaknya bisa sangat fatal, mulai dari pencurian data sensitif, pemasangan web shell, hingga penyalahgunaan server untuk menyerang sistem lain.
Mengapa Menonaktifkan Session Upload Progress Tidak Cukup?
Setelah informasi PHP2Shell beredar, sejumlah pihak menyarankan administrator untuk menonaktifkan konfigurasi session.upload_progress.enabled pada PHP. Fitur ini digunakan untuk mencatat kemajuan proses pengunggahan file. Namun, perubahan konfigurasi ini tidak boleh dianggap sebagai solusi menyeluruh.
Para peneliti dari GMO Flatt Security menegaskan bahwa pengaturan tersebut saja tidak cukup untuk mengatasi kerentanan. Perwakilan proyek PHP juga menegaskan pentingnya memperbarui PHP ke versi yang telah diperbaiki. Administrator tidak boleh berasumsi bahwa satu perubahan konfigurasi sudah membuat server aman.
Langkah Melindungi Server Sebelum Patch Diterapkan
Jika server belum dapat diperbarui, ada beberapa langkah yang dapat dilakukan untuk mengurangi risiko:
- Inventarisasi Seluruh Instalasi PHP: Mulailah dengan mendata seluruh server dan aplikasi yang menggunakan PHP. Periksa juga aplikasi internal, container Docker, server staging, dan panel hosting.
- Batasi Akses ke Aplikasi yang Berisiko: Jika patch belum tersedia, pertimbangkan untuk membatasi akses publik ke aplikasi yang berisiko melalui VPN atau IP whitelist.
- Batasi Hak Akses Proses PHP: Proses PHP sebaiknya tidak berjalan dengan hak administrator atau root. Gunakan prinsip least privilege.
- Gunakan WAF sebagai Lapisan Tambahan: Web Application Firewall (WAF) dapat membantu memfilter permintaan web yang mencurigakan sebelum mencapai aplikasi.
Apa yang Harus Dilakukan Ketika Patch Resmi Tersedia?
Pembaruan keamanan merupakan langkah terpenting untuk menangani kerentanan yang telah diperbaiki oleh vendor. Ketika rilis keamanan tersedia, lakukan langkah berikut:
- Periksa advisory resmi untuk mengetahui versi yang terdampak dan versi yang telah diperbaiki.
- Prioritaskan server yang dapat diakses langsung dari internet.
- Perbarui runtime PHP yang melayani permintaan web (bukan hanya PHP CLI).
- Mulai ulang atau muat ulang layanan jika diperlukan.
- Uji fungsi website, terutama fitur unggah file dan aplikasi yang bergantung pada PHP.
Kesimpulan
PHP2Shell menunjukkan bahwa kerentanan pada runtime dapat menimbulkan risiko besar bagi website dan aplikasi yang bergantung pada PHP. Mengubah satu konfigurasi PHP saja tidak cukup untuk menjamin keamanan. Administrator perlu menggabungkan inventarisasi aset, pembatasan akses, pengurangan hak akses proses, pemantauan log, dan penerapan pembaruan keamanan resmi. Jangan mengandalkan workaround sebagai pengganti patch resmi.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-004
Verifikasi keaslian →