Manfaatkan Insiden Microsoft 365 Down, Kampanye Phishing EX1550543 Incar Kredensial Karyawan
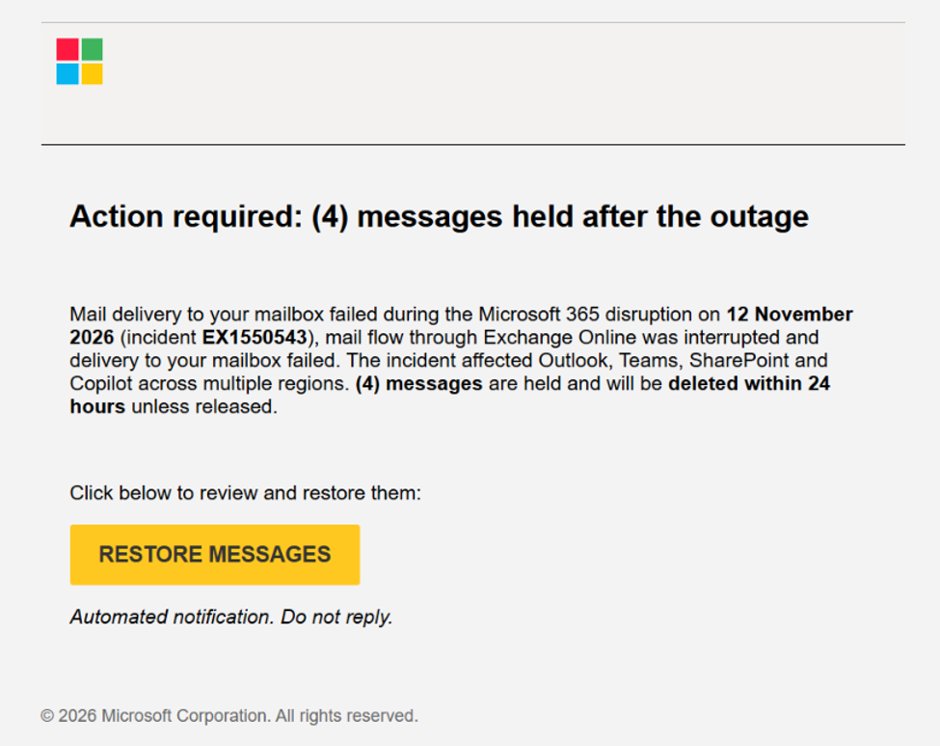
Di dunia keamanan siber, pepatah "jangan buang kesempatan dalam kesempitan" rupanya benar-benar dipraktikkan oleh para pelaku kejahatan. Saat layanan Microsoft 365 dilaporkan mengalami gangguan (outage) pada 12 November 2026 lalu, tim Microsoft Threat Intelligence justru mendeteksi adanya kampanye phishing aktif yang memanfaatkan kepanikan tersebut.
Para penyerang tidak menciptakan celah keamanan baru. Sebaliknya, mereka menggunakan taktik rekayasa sosial (social engineering) dengan menyamar sebagai notifikasi resmi kesehatan layanan Microsoft 365. Mereka merujuk pada insiden Exchange Online yang sah dengan kode EX1550543, membuat email palsu tersebut terlihat sangat kredibel di mata korban.
Temuan ini menjadi pengingat keras bahwa di tengah situasi krisis atau gangguan teknis, kewaspadaan kita justru sering kali menurun. Penyerang tahu betul bahwa karyawan yang panik karena kehilangan akses email akan lebih mudah dikelabui.
Modus Operandi: Jebakan "Email Akan Dihapus"
Berdasarkan pengamatan Microsoft pada 13 November, beberapa email phishing yang terdeteksi menggunakan taktik intimidasi waktu. Email-email tersebut secara sepihak mengklaim bahwa pesan-pesan di kotak masuk korban ditahan selama pemadaman berlangsung dan akan dihapus secara permanen dalam waktu 24 jam.
Untuk menyelamatkan data mereka, korban diinstruksikan untuk mengklik tautan tertentu guna "memulihkan" pesan tersebut. Subjek email yang digunakan biasanya mengikuti pola "Outage - [kode enam karakter]". Sementara itu, nama tampilan pengirimnya dibuat menyerupai organisasi target, diikuti dengan embel-embel "Outage Notification" atau "Service Health".
Microsoft menegaskan bahwa pesan-pesan ini adalah upaya pencurian kredensial (credential phishing). Hingga saat ini, meskipun belum ada konfirmasi resmi mengenai apakah data kredensial korban berhasil dicuri atau malware berhasil disebarkan, kampanye ini telah menyasar berbagai organisasi di sektor-sektor di Amerika Serikat.
Jejak Digital dan Infrastruktur Penipu
Dalam laporan intelijennya, Microsoft mengungkap sejumlah indikator kompromi (IoC) yang bisa dijadikan acuan oleh para profesional keamanan TI. Kampanye phishing ini menggunakan tiga domain pengirim utama yang telah teridentifikasi, yaitu moments-notice[.]com, planetmaison[.]com, dan newbooker[.]com.
Menariknya, email-email tersebut tidak langsung mengarahkan korban ke situs palsu. Pelaku menggunakan layanan pengiriman email pihak ketiga, SendGrid, untuk membuat tautan pelacakan klik yang unik untuk setiap penerima. Tautan ini kemudian akan mengalihkan korban ke domain berbahaya utama, yaitu reallifeaccounting[.]com, dengan salah satu jalur yang diamati adalah /themelist0.html.
Penggunaan SendGrid dan tautan yang dipersonalisasi menunjukkan bahwa pelaku tidak main-main. Mereka membangun infrastruktur yang cukup canggih agar email tidak masuk ke folder spam dan agar tautan terlihat lebih meyakinkan saat diklik.
Langkah Pertahanan untuk Tim Keamanan
Menghadapi ancaman yang terus berevolusi ini, tim keamanan di perusahaan tidak boleh tinggal diam. Microsoft merekomendasikan beberapa langkah proaktif yang bisa segera dieksekusi menggunakan alat bawaan mereka.
Pertama, tim keamanan dapat menggunakan Microsoft Defender for Office 365 Threat Explorer untuk mengidentifikasi dan memblokir pesan-pesan mencurigakan yang masuk. Kedua, gunakan fitur advanced hunting di Microsoft Defender XDR. Dengan menelusuri tabel EmailEvents, EmailUrlInfo, dan UrlClickEvents, tim bisa memeriksa URL yang tertanam dan menyelidiki apakah ada pengguna di organisasi mereka yang terlanjur mengklik tautan tersebut.
Ketiga, pastikan fitur Safe Links di Microsoft Defender for Office 365 telah dikonfigurasi dengan benar. Fitur ini berfungsi sebagai tameng yang akan memeriksa dan memblokir akses ke URL berbahaya secara real-time saat pengguna mengkliknya.
Verifikasi Manual adalah Kunci
Terlepas dari canggihnya alat pertahanan otomatis, faktor manusia tetap menjadi garis pertahanan terakhir. Pesan paling penting dari insiden ini adalah: jangan pernah mempercayai notifikasi layanan yang meminta Anda mengklik tautan untuk "memulihkan" data atau akun, apalagi jika disertai ancaman penghapusan.
Selalu konfirmasi gangguan layanan secara langsung melalui pusat admin Microsoft 365 resmi (admin center) yang diakses melalui URL yang Anda ketik sendiri, bukan dari tautan yang ada di dalam email. Edukasi karyawan secara berkala juga sangat penting agar mereka tidak panik dan bisa membedakan antara notifikasi resmi dan jebakan phishing.
Di balik setiap gangguan layanan, selalu ada peluang bagi penipu untuk menyerang. Tetap tenang, jangan mudah terprovokasi oleh pesan yang mendesak, dan selalu verifikasi melalui kanal resmi. Keamanan informasi adalah tanggung jawab bersama.
Referensi:
- Microsoft Threat Intelligence. (2026, 13 November). Threat actors exploit Microsoft 365 outage with phishing campaign.
- BleepingComputer. (2026, 14 November). Phishing campaign exploits Microsoft 365 outage to steal credentials.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-242
Verifikasi keaslian →