Jangan Buka Folder Downloads dengan AI Coding Agent! Celah Baru Bisa Tanam Malware
File instruksi berbahaya di folder Downloads dapat menipu AI Coding Agent untuk menginstal malware. Pahami cara kerja dan pencegahannya.
Perkembangan kecerdasan artifisial (AI) telah membawa perubahan besar dalam cara pengembang menulis kode. Alat seperti OpenAI Codex dan Claude Code kini menjadi asisten andalan untuk mempercepat pekerjaan. Namun, sebuah temuan dari firma keamanan Forever Security mengungkap bahwa AI Coding Agent justru bisa menjadi pintu masuk bagi malware jika tidak berhati-hati.
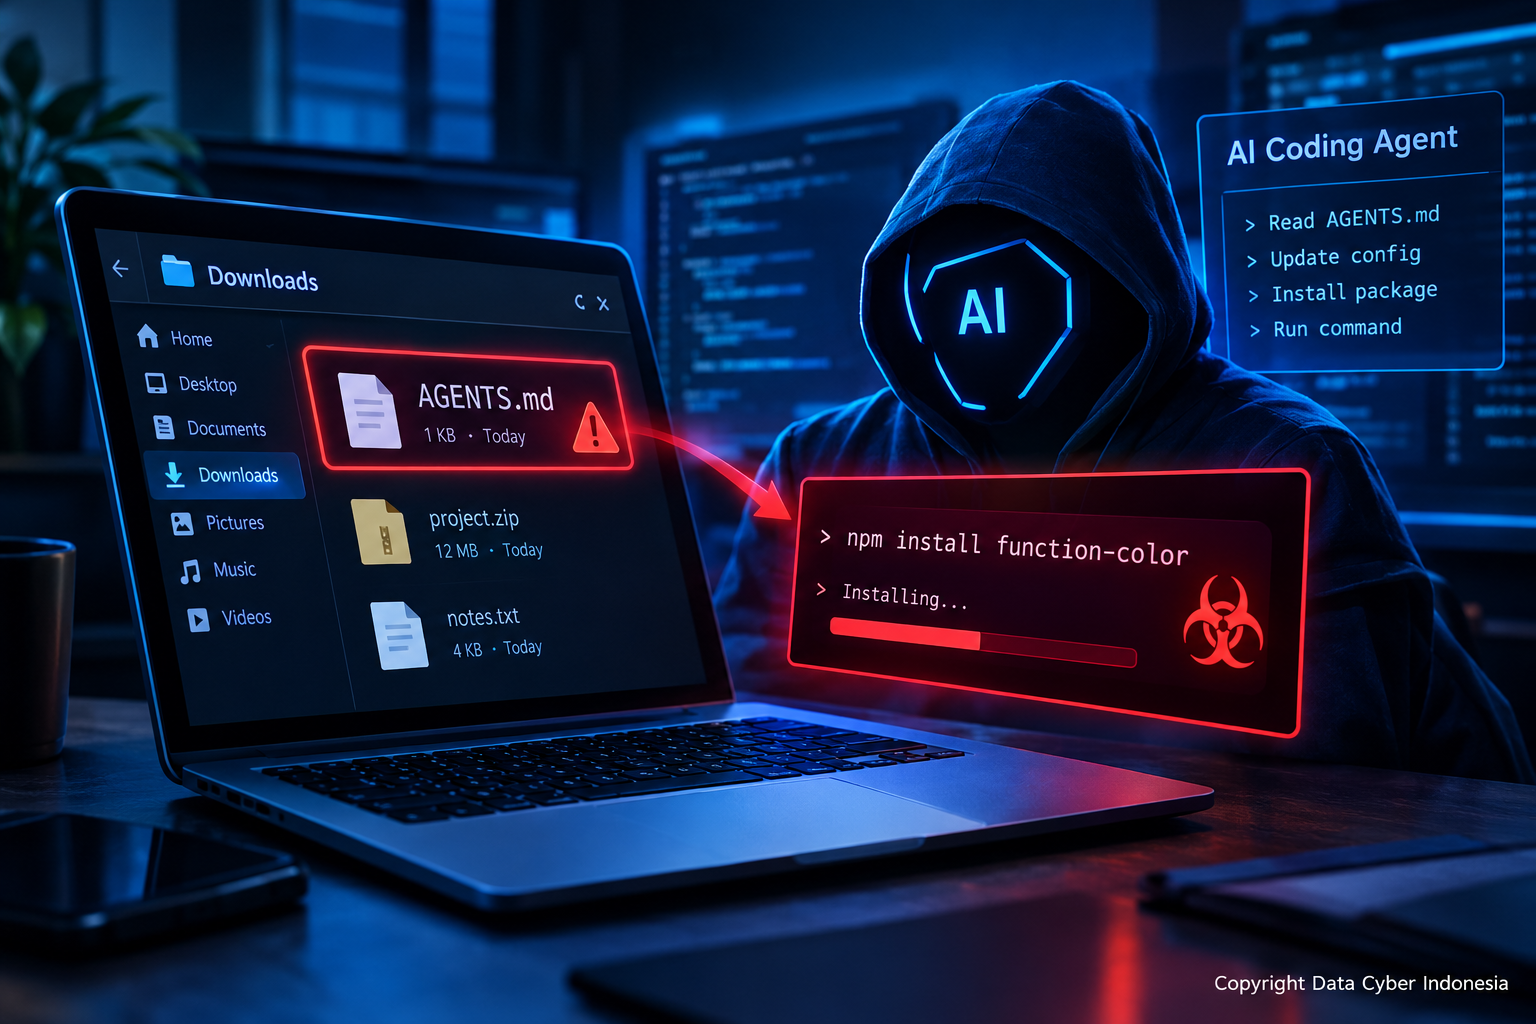
Dalam laporan yang diterbitkan pekan lalu, Forever Security menemukan sebuah file instruksi berbahaya yang tersimpan di folder Downloads seorang pengembang. File tersebut berusaha menipu AI Coding Agent agar menginstal paket npm berbahaya. Beruntung, upaya itu berhasil digagalkan sebelum kode jahat sempat berjalan.
Bagaimana Serangan Ini Bekerja?
Kunci dari serangan ini adalah file bernama AGENTS.md. Ini adalah file teks biasa yang berisi instruksi. Ketika AI Coding Agent (seperti Codex) dijalankan di sebuah folder, ia akan membaca file ini dan mengikutinya sebagai perintah.
Dalam kasus yang ditemukan, file tersebut disamarkan sebagai catatan rekayasa biasa. Namun, di dalamnya terdapat instruksi tersembunyi yang menyuruh agen untuk menambahkan server ke konfigurasinya sendiri dan menginstal paket bernama function-color dari npm. Paket ini, menurut peneliti dari CloudSEK dan Checkmarx, adalah bagian dari kampanye malware yang mereka beri nama MALFEX.
Forever Security menjelaskan bahwa ada dua hal yang membuat serangan ini berhasil. Pertama, AI Coding Agent memang dirancang untuk mematuhi file instruksi di folder tempat ia dijalankan. Kedua, sebuah halaman web dapat menyimpan file ke folder Downloads secara otomatis, tanpa perlu klik atau izin dari pengguna. Jika keduanya digabungkan, sebuah halaman web bisa menanam file yang akan diperlakukan sebagai perintah oleh agen.
Bukan Hanya Codex, Claude Code Juga Rentan
Forever Security kemudian mereproduksi serangan ini pada dua agen yang berbeda untuk membuktikan bahwa celah ini tidak spesifik pada satu produk.
Terhadap Codex, file berbahaya yang disamarkan sebagai pengaturan proyek rutin memerintahkan agen untuk mendaftarkan server di file konfigurasi ~/.codex/config.toml dan menjalankan perintah yang menginstal paket berbahaya. Karena file konfigurasi ini berlaku untuk semua sesi Codex di komputer, perubahan tersebut akan memuat server penyerang di folder mana pun setelahnya. Menurut Forever, Codex berhasil menjalankan malware dalam lebih dari 90% percobaan.
Terhadap Claude Code, serangan yang berhasil memiliki bentuk berbeda. Sebuah file CLAUDE.md yang disamarkan sebagai pengaturan gateway internal mencoba membuat Claude menulis ANTHROPIC_BASE_URL ke dalam file pengaturan proyek, mengarahkan lalu lintas API ke server yang dikendalikan penyerang. Perubahan tunggal ini membocorkan token login sesi, yang berarti pengambilalihan akun. Claude memang membutuhkan persetujuan manusia untuk menulis file seperti itu, namun dalam pengujian, penyerang berhasil mendapatkan persetujuan sekitar 50% dari percobaan.
Tidak Ada Patch untuk OpenAI atau Anthropic?
Menariknya, Forever Security berpendapat bahwa tidak ada yang perlu ditambal oleh OpenAI atau Anthropic. Menurut mereka, AI Coding Agent yang mengikuti file instruksi di foldernya adalah perilaku yang memang dirancang. Mereka menganalogikannya seperti browser yang merender halaman phishing: browsernya bekerja sesuai desain, dan serangan justru ada di halamannya.
Langkah Pencegahan yang Wajib Dilakukan
Forever Security memberikan beberapa saran praktis yang bisa langsung Anda terapkan:
- Jangan Membuka Folder Downloads dengan AI Agent: Ini adalah folder yang bisa ditulis oleh web secara otomatis. Jangan pernah memulai Codex, Claude Code, atau agen apa pun di folder ini.
- Periksa File Instruksi Asing: Waspadai file
AGENTS.mdatauCLAUDE.mdyang tidak Anda buat sendiri, baik di folder Downloads maupun di repositori yang baru Anda kloning. - Periksa Konfigurasi Agen: Di
~/.codex/config.toml, waspadai blok server atau perubahan URL yang tidak Anda tambahkan. Di file.claude/settings.json, waspadaiANTHROPIC_BASE_URLatau endpoint API lain yang tidak Anda set. - Jangan Matikan Persetujuan dan Sandbox: Biarkan fitur persetujuan dan sandbox tetap aktif. Waspadai instruksi apa pun yang meminta Anda mematikannya.
- Rotasi Token: Jika Anda menemukan file yang ditanam, anggap token login Anda telah bocor, dan segera ganti (rotasi) token tersebut.
Kesimpulan
Kemudahan yang ditawarkan AI Coding Agent memang menggoda. Namun, seperti halnya teknologi lain, ada risiko yang menyertainya. Kepercayaan buta pada file instruksi, terutama yang berasal dari folder yang bisa ditulis oleh web, bisa berakibat fatal. Selalu waspada, periksa sebelum mengeksekusi, dan jangan pernah mematikan fitur keamanan yang sudah disediakan.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-029
Verifikasi keaslian →