Bukan Cuma Data Pelanggan, Uber Konfirmasi Kebocoran SIM Pengemudi Lewat Pihak Ketiga
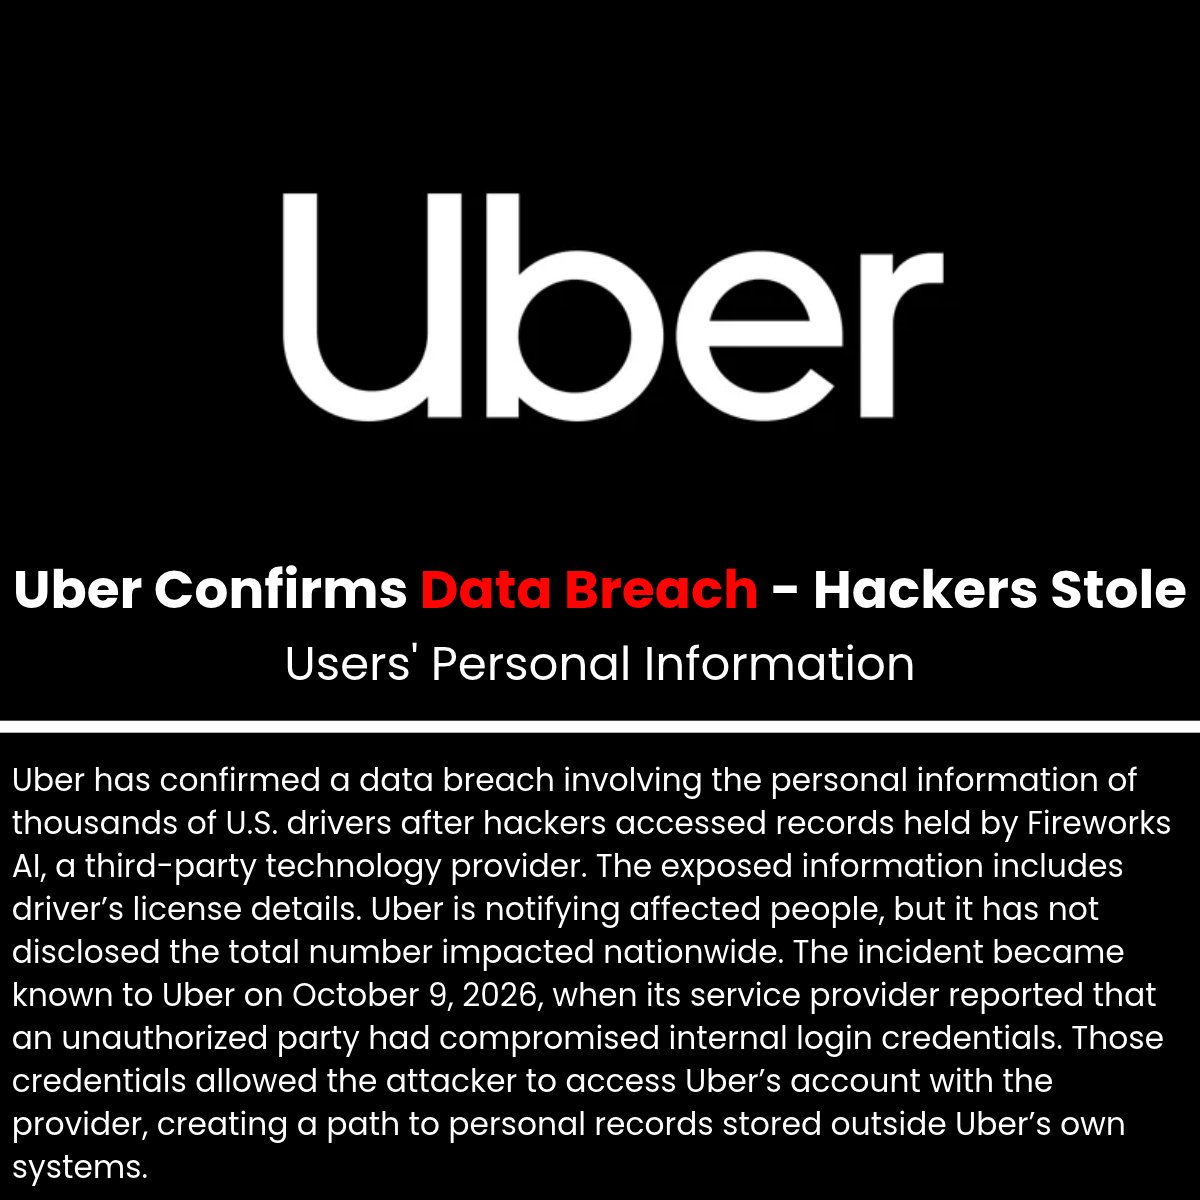
Raksasa layanan transportasi online, Uber, baru saja mengonfirmasi insiden kebocoran data yang menimpa ribuan pengemudi mereka di Amerika Serikat. Menariknya, insiden ini bukan terjadi karena sistem internal Uber diretas secara langsung, melainkan akibat celah keamanan dari penyedia layanan teknologi pihak ketiga, Fireworks AI.
Dalam laporan resminya, pihak Uber menyatakan bahwa data pribadi yang terekspos mencakup informasi nomor Surat Izin Mengemudi (SIM) atau driver's license. Uber telah mulai mengirimkan surat pemberitahuan kepada individu yang terdampak, meskipun mereka belum mengungkapkan jumlah total korban secara nasional.
"Kami segera memutus koneksi data dengan penyedia layanan dan membuka penyelidikan setelah insiden ini diketahui," tulis pihak Uber dalam pernyataan resminya, dikutip dari Cyber Security News.
Kronologi Kredensial yang Dicuri
Insiden ini bermula pada 9 Oktober 2026, ketika Fireworks AI melaporkan bahwa ada pihak tidak berwenang yang berhasil mengompromikan kredensial login internal mereka. Kredensial tersebut rupanya memberikan akses bagi peretas ke akun Uber di platform penyedia layanan tersebut, membuka jalan menuju data pribadi yang tersimpan di luar sistem pusat Uber.
Investigasi internal pada 13 Oktober kemudian mengonfirmasi bahwa penyerang telah mengakses data pengemudi. Surat pemberitahuan resmi kepada korban baru diterbitkan pada 10 November 2026.
Berdasarkan dokumen negara bagian yang dirilis, insiden ini setidaknya memengaruhi 2.567 orang di Massachusetts, 3.430 orang di South Carolina, dan sekitar 1.873 orang di Rhode Island. Totalnya mencapai 7.870 orang di tiga negara bagian tersebut. Namun, pihak berwenang menegaskan bahwa angka ini belum mewakili skala kebocoran secara keseluruhan di seluruh AS.
Efek Domino dari Vendor Pihak Ketiga
Kasus yang menimpa Uber ini menjadi contoh nyata betapa rentannya ekosistem siber saat ini terhadap serangan rantai pasokan (supply chain attack). Pasalnya, Fireworks AI bukan hanya menyimpan data untuk Uber.
Sebelumnya, penyedia layanan yang sama juga terlibat dalam insiden kebocoran transkrip obrolan AI milik Notion. Notion sendiri sempat menyatakan bahwa kurang dari 1 persen ruang kerja pelanggan mereka terdampak dan sistem inti mereka tidak diretas. Fakta ini menunjukkan bahwa satu insiden keamanan di satu vendor pihak ketiga bisa menjadi gerbang bocornya informasi milik berbagai perusahaan raksasa sekaligus.
Langkah Perlindungan untuk Pengemudi
Dalam surat pemberitahuannya, Uber menyatakan bahwa hingga surat tersebut diterbitkan, belum ada tanda-tanda penyalahgunaan informasi yang bocor. Sebagai bentuk tanggung jawab, Uber menawarkan pemantauan kredit gratis dan bantuan penipuan melalui Cyberscout, perusahaan di bawah naungan TransUnion.
Para pengemudi yang menerima surat pemberitahuan disarankan untuk segera mendaftar program perlindungan tersebut dalam waktu 90 hari menggunakan kode aktivasi yang diberikan. Selain itu, mereka diimbau untuk selalu memeriksa mutasi rekening, laporan kredit, dan segera melaporkan jika ada aktivitas mencurigakan.
Bagi yang merasa data SIM-nya sangat sensitif, opsi pembekuan kredit (credit freeze) bisa menjadi langkah preventif yang kuat. Langkah ini akan membatasi akses ke laporan kredit Anda, sehingga mempersulit pelaku kejahatan untuk membuka akun atau pinjaman baru atas nama Anda.
Pelajaran Berharga Soal Keamanan Data
Insiden yang menimpa Uber ini menjadi pengingat keras bagi seluruh perusahaan, bahwa keamanan data bukan hanya tanggung jawab tim IT internal. Memilih vendor atau mitra pihak ketiga harus dibarengi dengan audit keamanan yang ketat.
Bagi pengguna, kasus ini juga mengajarkan pentingnya berhati-hati dalam memberikan data pribadi. Memastikan kata sandi yang kuat, mengaktifkan autentikasi dua faktor, dan rutin memantau aktivitas finansial adalah benteng pertahanan terakhir yang harus selalu dijaga.
Di dunia digital, satu kunci yang dicuri dari vendor pihak ketiga bisa membuka pintu menuju ribuan data berharga. Kewaspadaan terhadap rantai pasokan siber adalah fondasi utama untuk melindungi privasi pengguna.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-247
Verifikasi keaslian →