Ancaman di Balik Internet Gratis: Mengenal Bahaya Wi-Fi Publik dan Cara Melindungi Data Pribadi
Fasilitas Wi-Fi gratis kini telah menjadi fasilitas standar di berbagai tempat umum, mulai dari kafe, bandara, hotel, hingga pusat perbelanjaan. Bagi pekerja lepas (freelancer), mahasiswa, atau siapa saja yang bermobilitas tinggi, Wi-Fi publik adalah penyelamat kuota data yang sangat praktis. Namun, di balik kenyamanan dan kecepatan akses yang ditawarkan secara cuma-cuma, terdapat ancaman siber serius yang mengintai data pribadi, privasi, hingga aset finansial Anda.
Jaringan Wi-Fi publik pada dasarnya didesain untuk kemudahan akses, bukan untuk keamanan. Kelemahan bawaan ini dimanfaatkan oleh penjahat siber untuk meluncurkan berbagai serangan. Berikut adalah ulasan mendalam mengenai bahaya laten Wi-Fi publik serta panduan komprehensif untuk tetap aman saat berselancar di tempat umum.
Mengapa Wi-Fi Publik Begitu Rentan?
Sebagian besar Wi-Fi publik bersifat "terbuka" (open network), yang berarti jaringan tersebut tidak menggunakan enkripsi yang kuat untuk melindungi lalu lintas data antar-perangkat. Ketika Anda terhubung ke jaringan tanpa enkripsi, semua data yang Anda kirimkan—mulai dari kata sandi, pesan teks, hingga informasi kartu kredit—mengalir di udara dalam bentuk teks biasa yang dapat dibaca oleh siapa saja yang memiliki alat pemantau jaringan.
Bahkan jika Wi-Fi kafe tersebut memiliki kata sandi (misalnya tertulis di struk pembelian), keamanan jaringan tersebut tetap rendah karena kata sandi tersebut dibagikan kepada ratusan orang asing yang berada di tempat yang sama.
Jenis-Jenis Serangan Siber di Jaringan Wi-Fi Publik
Peretas (hacker) menggunakan berbagai metode canggih untuk mengeksploitasi pengguna Wi-Fi publik. Beberapa metode yang paling sering digunakan antara lain:
1. Man-in-the-Middle (MitM) Attack
Serangan ini terjadi ketika peretas berhasil menempatkan diri mereka di antara perangkat Anda dan router Wi-Fi. Alih-alih data Anda langsung dikirim ke internet, data tersebut berbelok terlebih dahulu ke perangkat peretas. Akibatnya, peretas dapat memantau, menyadap, bahkan mengubah informasi yang sedang Anda akses tanpa Anda sadari.
2. Serangan Evil Twin (Wi-Fi Palsu)
Ini adalah salah satu teknik jebakan yang paling efektif. Peretas akan membuat titik akses (hotspot) tiruan dengan nama yang sangat mirip dengan Wi-Fi resmi tempat Anda berada. Contoh: Jika Wi-Fi resmi kafe bernama "Starbucks_Guest", peretas mungkin akan membuat jaringan bernama "Starbucks_Guest_FREE". Ketika Anda secara tidak sengaja terhubung ke jaringan palsu ini, seluruh aktivitas internet Anda berada di bawah kendali penuh si peretas.
3. Packet Sniffing (Penyadapan Paket Data)
Peretas menggunakan perangkat lunak khusus untuk menangkap dan membaca paket data yang lalu lalang di udara. Jika Anda mengunjungi situs web yang tidak aman, peretas dapat dengan mudah melihat apa yang sedang Anda ketik dan lihat.
4. Injeksi Malware dan Spyware
Melalui celah keamanan pada jaringan Wi-Fi yang tidak terproteksi, peretas dapat menyusupkan kode berbahaya ke perangkat Anda. Anda mungkin akan melihat pop-up palsu yang meminta pembaruan perangkat lunak. Jika Anda mengekliknya, malware atau spyware akan terinstal secara otomatis untuk merekam setiap ketukan papan ketik (keystroke) atau mencuri dokumen penting Anda.
5. Session Hijacking (Pembajakan Sesi)
Saat Anda masuk ke sebuah akun, situs web akan menyimpan cookie di perangkat Anda agar Anda tidak perlu login berulang kali. Peretas di jaringan Wi-Fi yang sama dapat mencuri data cookie ini untuk membajak sesi aktif Anda. Mereka bisa langsung masuk ke akun media sosial atau email Anda tanpa perlu mengetahui kata sandi Anda.
Dampak Fatal yang Mungkin Terjadi
Melakukan aktivitas digital yang sensitif di Wi-Fi publik tanpa perlindungan dapat memicu kerugian jangka panjang:
- Kerugian Finansial: Pembobolan akun mobile banking, dompet digital, atau pencurian nomor kartu kredit yang berujung pada pengurasan saldo.
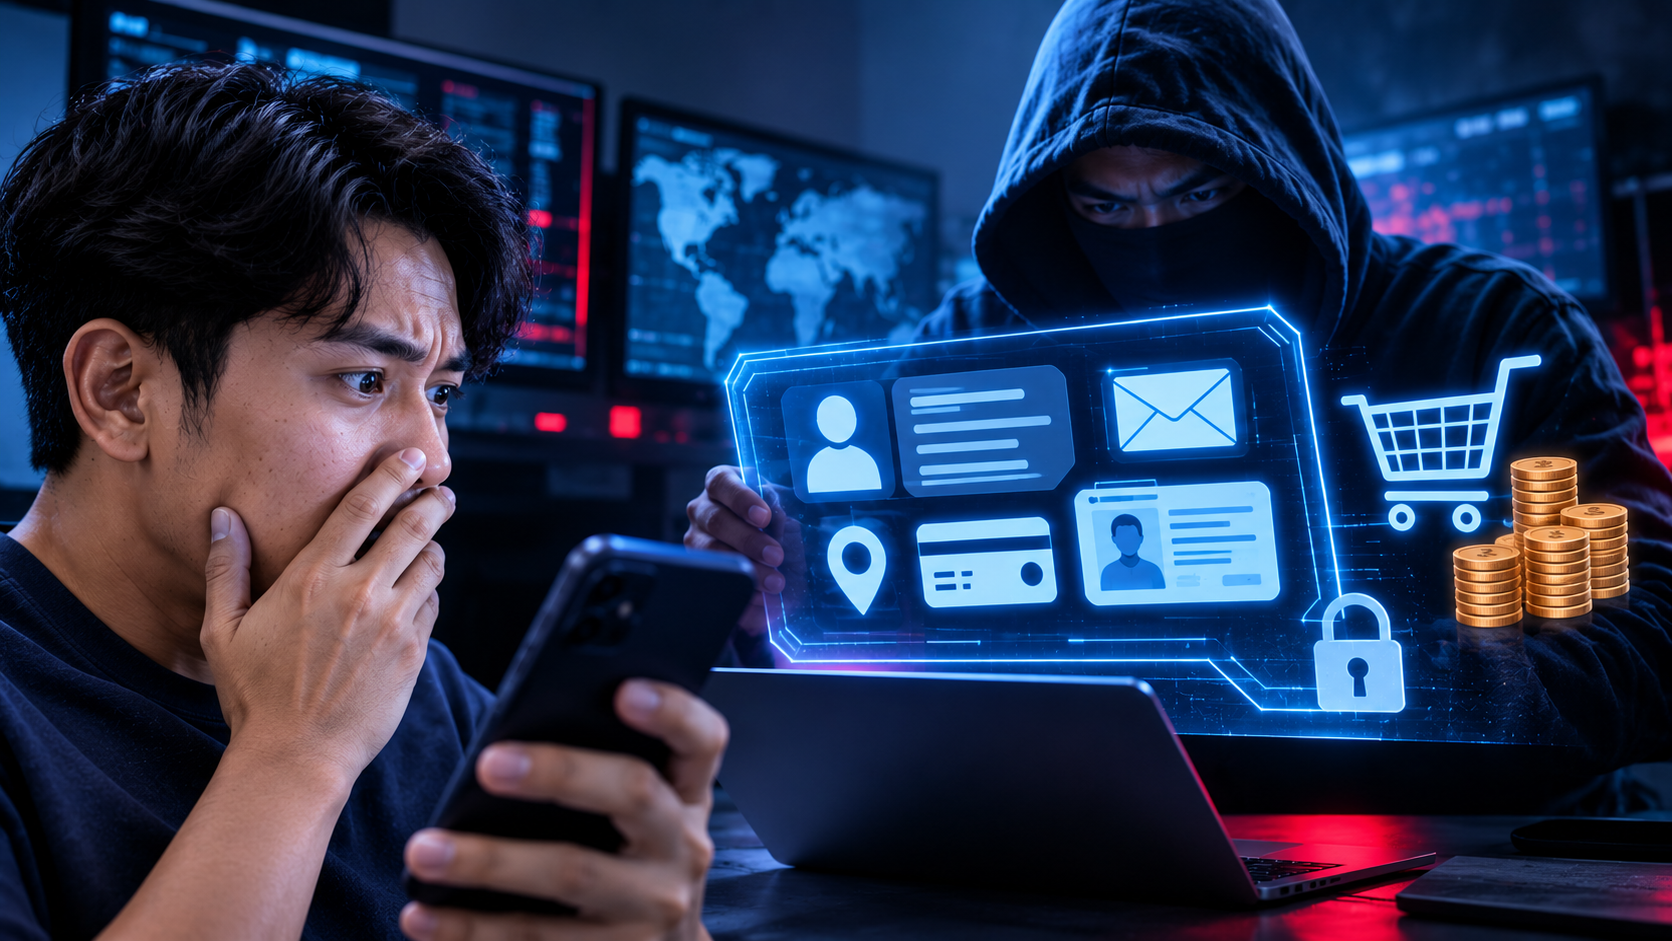
- Pencurian Identitas (Identity Theft): Data pribadi seperti KTP, email, dan nomor telepon dapat digunakan peretas untuk mengajukan pinjaman online ilegal atas nama Anda.
- Kebocoran Data Perusahaan: Jika Anda menggunakan laptop kantor untuk mengakses server perusahaan melalui Wi-Fi publik, data rahasia perusahaan berisiko ikut bocor.
Langkah Strategis Melindungi Diri di Wi-Fi Publik
Anda tidak harus sepenuhnya menghindari Wi-Fi publik, namun Anda wajib mengubah cara Anda menggunakannya. Berikut adalah langkah-langkah mitigasi yang wajib Anda terapkan:
1. Selalu Gunakan VPN (Virtual Private Network)
VPN adalah perlindungan terbaik saat menggunakan Wi-Fi publik. VPN bekerja dengan cara membuat "terowongan" terenkripsi yang membungkus seluruh lalu lintas data Anda. Meskipun peretas berhasil menyadap data Anda, mereka hanya akan melihat kode acak yang tidak dapat dibaca. Gunakan layanan VPN berbayar yang tepercaya, karena VPN gratis sering kali justru menjual data penjelajahan Anda ke pihak ketiga.
2. Pastikan Situs Web Menggunakan HTTPS
Sebelum memasukkan informasi apa pun di situs web, periksa bilah alamat (address bar) browser Anda. Pastikan alamatnya dimulai dengan https:// (bukan http://) dan memiliki ikon gembok terkunci. HTTPS memastikan bahwa komunikasi antara browser Anda dan situs web tersebut telah terenkripsi.
3. Matikan Fitur Auto-Connect dan Sharing
Matikan opsi untuk terhubung secara otomatis ke jaringan Wi-Fi terbuka di pengaturan ponsel atau laptop Anda agar perangkat tidak sembarangan masuk ke jaringan asing. Nonaktifkan juga fitur berbagi file (file sharing) dan penemuan jaringan (network discovery) saat berada di ruang publik.
4. Aktifkan Two-Factor Authentication (2FA)
Pastikan semua akun penting Anda (email, media sosial, perbankan) telah mengaktifkan verifikasi dua langkah. Dengan 2FA, meskipun peretas berhasil mencuri kata sandi Anda di Wi-Fi kafe, mereka tetap tidak akan bisa masuk ke akun Anda karena tidak memiliki kode verifikasi kedua yang dikirimkan ke nomor ponsel atau aplikasi autentikator Anda.
5. Gunakan Data Seluler untuk Transaksi Sensitif
Jika Anda harus membuka aplikasi perbankan, melakukan transfer uang, atau berbelanja online, matikan Wi-Fi publik dan beralihlah ke paket data seluler Anda. Jaringan seluler jauh lebih aman dan sangat sulit disadap dibandingkan Wi-Fi gratis di tempat umum.
6. Lupakan Jaringan Setelah Selesai (Forget Network)
Setelah Anda meninggalkan kafe atau tempat umum, buka pengaturan Wi-Fi di perangkat Anda dan pilih opsi "Forget" atau "Lupakan Jaringan". Ini mencegah perangkat Anda secara otomatis terhubung kembali ke jaringan tersebut di masa mendatang tanpa sepengetahuan Anda.
Kenyamanan internet gratis di kafe atau tempat umum memiliki harga yang mahal berupa risiko keamanan digital yang tinggi. Mengabaikan aspek keamanan saat terhubung ke Wi-Fi publik sama saja dengan membiarkan pintu rumah Anda terbuka lebar di tengah keramaian. Dengan menerapkan kewaspadaan dasar—seperti menggunakan VPN, membatasi aktivitas sensitif, dan mengandalkan data seluler saat bertransaksi—Anda dapat tetap produktif di mana saja tanpa harus mengorbankan keselamatan data pribadi Anda.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-193
Verifikasi keaslian →