Aktor "Xvst" Klaim Jual 5,5 GB Data CNBC Indonesia, KTP hingga Slip Gaji 908 Orang Terancam
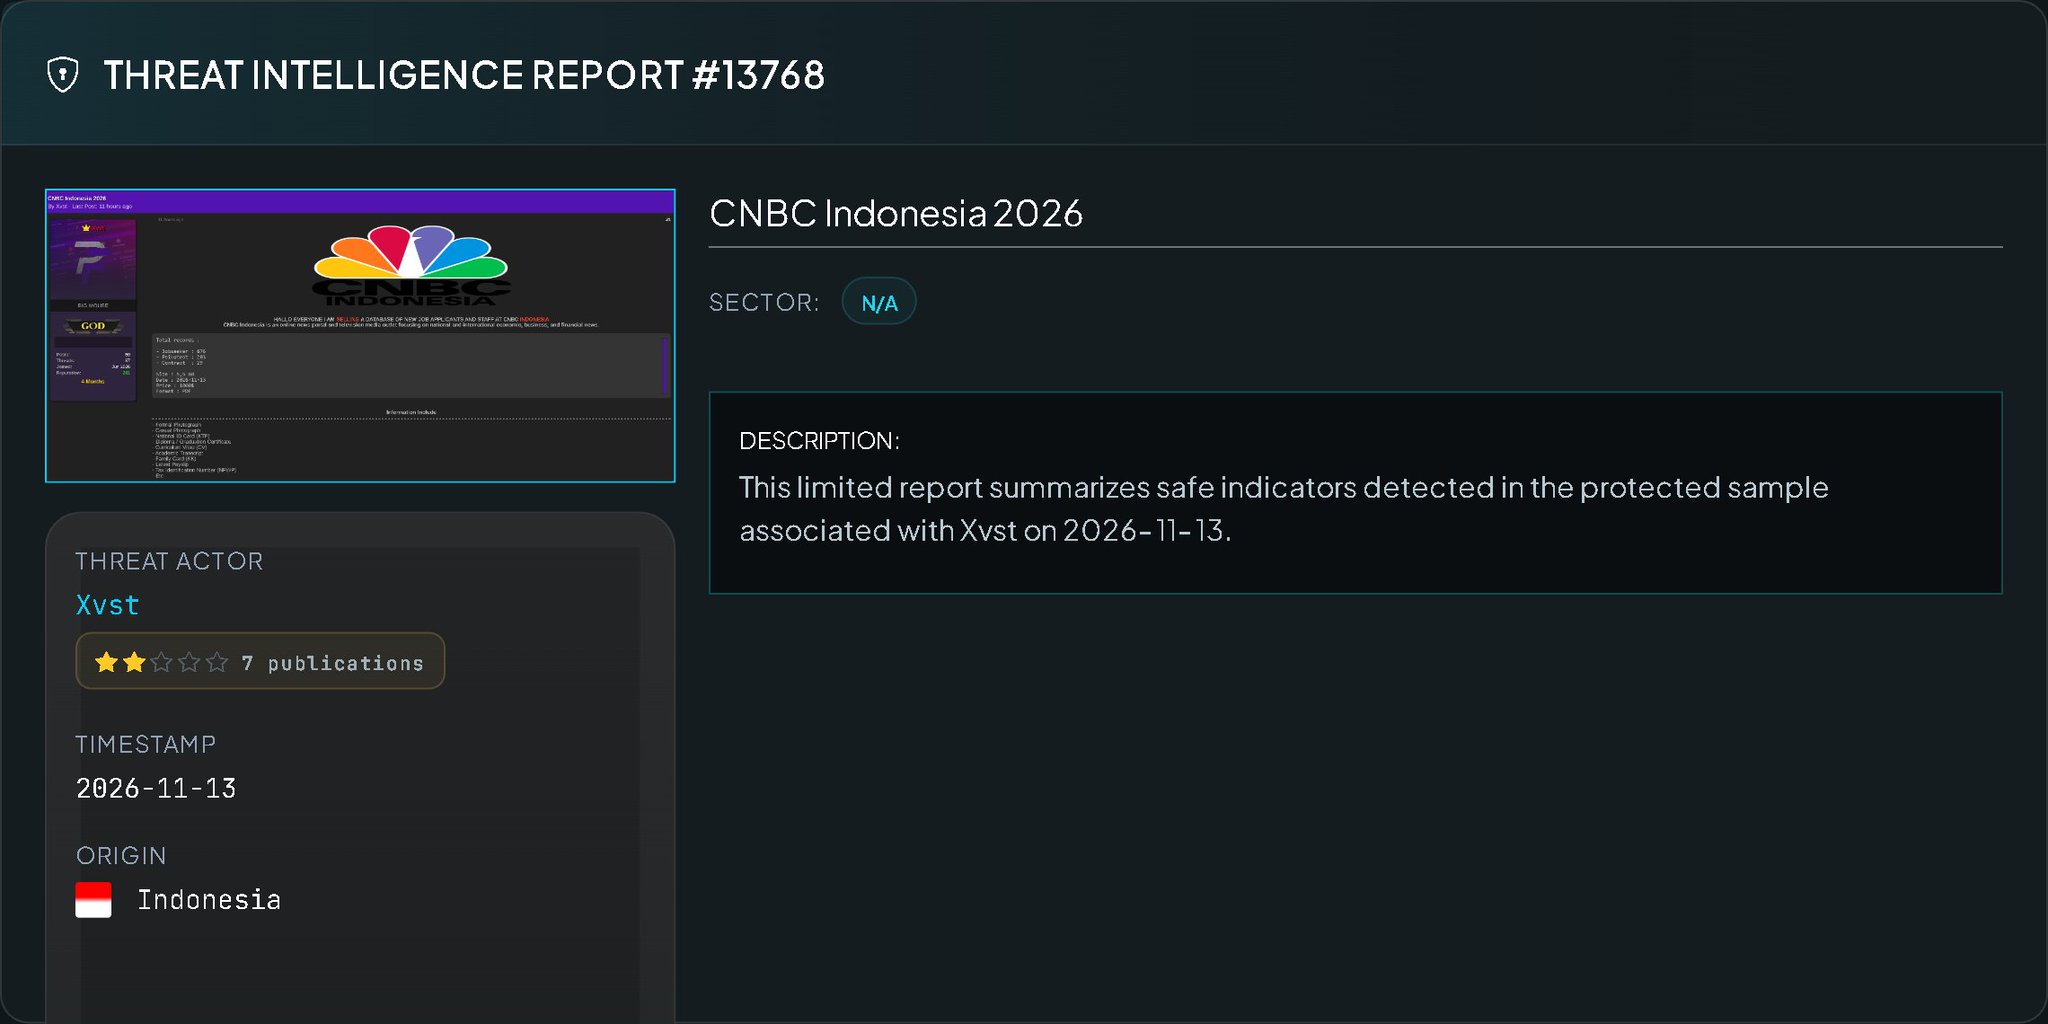
Sistem intelijen siber terpusat kembali mendeteksi aktivitas jual-beli data di forum bawah tanah (dark web). Berdasarkan rekaman pada 13 November 2026, seorang aktor ancaman yang mengidentifikasi dirinya sebagai "Xvst" mengeklaim tengah menawarkan repositori rahasia milik CNBC Indonesia, portal berita ekonomi dan bisnis terkemuka di Tanah Air.
Dalam unggahannya, Xvst menyebutkan telah mengekstraksi data sebesar 5,5 GB dalam format PDF. Data tersebut diklaim berisi rekam jejak pelamar kerja dan karyawan aktif, mencakup berbagai dokumen identitas resmi hingga informasi keuangan yang sangat sensitif.
Hingga berita ini diturunkan, status insiden ini masih Dugaan / Belum Terkonfirmasi. Pihak CNBC Indonesia maupun otoritas keamanan siber terkait belum memberikan pernyataan resmi mengenai keaslian data dan ada tidaknya kompromi langsung terhadap server perusahaan.
Rincian Korban dan Volume Data
Berdasarkan pemecahan teknis yang dibagikan oleh pelaku di forum bawah tanah, total ada 908 individu yang datanya diduga ikut bocor. Angka ini terbagi ke dalam tiga kategori utama:
- Pencari Kerja: 676 catatan.
- Penilaian Psikologis (Psikotest): 203 catatan.
- Kontrak Kerja: 29 catatan.
Apa Saja Data yang Diduga Dicuri?
Jika klaim ini benar, ini adalah insiden kebocoran data sektor SDM yang sangat parah. Pasalnya, paket dokumen 5,5 GB tersebut disebutkan mencakup informasi pribadi yang dapat diidentifikasi (PII) secara lengkap:
- Identitas Resmi: Kartu Tanda Penduduk (KTP), Kartu Keluarga (KK), dan foto formal maupun kasual.
- Dokumen Akademik & Karier: Ijazah, transkrip nilai, Curriculum Vitae (CV), dan salinan kontrak kerja.
- Informasi Finansial: Slip gaji terbaru dan Nomor Pokok Wajib Pajak (NPWP).
Kombinasi data identitas, keuangan, dan riwayat kerja ini adalah "paket lengkap" (fullz) yang sangat berbahaya jika jatuh ke tangan sindikat kejahatan siber. Data tersebut bisa disalahgunakan untuk pengajuan pinjaman online (pinjol) ilegal, pencurian identitas, hingga penipuan perekrut kerja palsu.
Rekomendasi Pengendalian Teknis
Menanggapi peringatan preventif ini, tim SOC (Security Operations Center) atau CSIRT (Computer Security Incident Response Team) di perusahaan diminta segera melakukan mitigasi. Langkah pertama yang wajib dilakukan adalah melakukan audit mendesak sistem rekrutmen, portal pekerjaan, basis data SDM internal, serta platform penyimpanan dokumen untuk mencari tahu dari mana data bisa diekstraksi.
Kedua, lakukan pemeriksaan hak akses. Segera cabut kredensial administratif yang mencurigakan atau telah dikompromikan. Pastikan semua file kandidat dan karyawan sensitif dilindungi oleh enkripsi ketat serta kontrol akses berbasis peran (role-based access control).
Masyarakat umum, khususnya yang pernah melamar atau bekerja di lingkungan media tersebut, diimbau untuk mulai berhati-hati. Waspadai panggilan atau pesan yang mengatasnamakan HRD dan meminta konfirmasi data pribadi. Rutin pantau juga riwayat tagihan finansial Anda melalui aplikasi resmi.
Pemantauan Ancaman Terpusat
Informasi mengenai aktivitas aktor ancaman Xvst ini dihimpun melalui sistem intelijen siber terpusat. Pengguna maupun perusahaan dapat melakukan pemeriksaan keamanan dini atau berkonsultasi lebih lanjut terkait ancaman siber melalui platform pemantauan terpusat seperti yang disediakan oleh penyedia layanan keamanan (misalnya melalui sistem analyzer dan monitor dari vecert.io).
Klaim di dark web tidak selalu 100% akurat, seringkali aktor hanya menggabungkan data lama (data repacking). Namun, memastikan protokol keamanan data tetap berlapis dan mengedukasi karyawan adalah satu-satunya cara untuk mencegah kerugian yang lebih besar.
Artikel Terverifikasi
Artikel ini terdaftar resmi di Data Cyber Indonesia.
DCY-ART-2026-246
Verifikasi keaslian →